ببین، فرض کن تازه کالی لینوکس رو نصب کردی و منوی ابزارها رو باز کردی. دهها اسم جلوت میبینی: از ابزارهای تست نفوذ مثل Nmap و Wireshark گرفته تا Burp Suite و Metasploit. حالا یکی میگه «برای هک سایت از این استفاده کن»، یکی دیگه ابزار متفاوتی معرفی میکنه. ولی هنوز یه چیز رو نمیدونی: اصلاً دنبال چه اطلاعاتی هستی؟ تا این سؤال رو جواب ندی، ممکنه کلی دستور اجرا کنی و آخرش حتی معنی خروجی رو هم درست نفهمی.
قراره توی این درس ابزارهای تست نفوذ رو جوری بشناسیم که بتونی بینشون انتخاب کنی، نه اینکه فقط اسمها رو حفظ کنی. میبینیم هر ابزار دقیقاً برای چه کاری ساخته شده، کجا به دردت میخوره و چه نتیجهای رو حق نداری از خروجیش بگیری. وسط راه هم یه سامانه فرضی رزرو اتاق فرار داریم که کمک میکنه ابزار مناسب رو برای مسئله واقعیتر انتخاب کنیم؛ همه مثالها آموزشیان و روی هدف واقعی هیچ تستی اجرا نمیکنیم.
اگه هنوز برات روشن نیست تست نفوذ دقیقاً چیه یا مراحل تست نفوذ چطور پیش میرن، اول اون دو درس رو بخون. اینجا تمرکزمون روی انتخاب ابزاره؛ یعنی فرض میکنیم مفهوم مجوز، محدوده یا Scope و مسئولیت گزارشنویسی رو بلدی. چون حتی بهترین ابزارهای تست نفوذ هم بدون این سه مورد ممکنه به جای کمک، دردسر درست کنن.
ابزارهای تست نفوذ چیست و چه کاری انجام میدهند؟
به زبان ساده، ابزارهای تست نفوذ یه سری برنامه و چارچوب هستن که کار متخصص امنیت رو دقیقتر و قابل تکرارتر میکنن. یکی اطلاعات سرویس رو نشون میده، یکی ترافیک رو باز میکنه، یکی درخواست HTTP رو قابل بررسی میکنه و یکی دنبال نشونههای آسیبپذیری میگرده. اما هیچکدوم خودشون به جای آدم تصمیم نمیگیرن که یک یافته واقعاً خطرناکه یا نه. این بخش رو خوب یاد بگیر، چون خیلی از گزارشهای اشتباه دقیقاً از همین سوءبرداشت شروع میشن.
مثلاً اگه Nmap بگه پورت ۴۴۳ بازه، فقط فهمیدیم یک سرویس از اون مسیر قابل دسترسه؛ نه اینکه سایت هکشدنیه. یا اگه اسکنر درباره نسخه یک کتابخونه هشدار بده، هنوز باید بفهمیم نسخه واقعی چیه، وصله اعمال شده یا نه و شرایط سوءاستفاده وجود داره یا نه. برای انتخاب ابزارهای تست نفوذ، فرق «مشاهده»، «هشدار احتمالی» و «آسیبپذیری تأییدشده» رو که بفهمی، انتخاب ابزارهای هک هم برات معنیدارتر میشه.
ابزارهای تست نفوذ برای چه کاری مناسبن؟ یک مقایسه سریع
| ابزار | سؤال اصلی که کمک میکنه جواب بدی | چیزی که بهتنهایی ثابت نمیکنه |
|---|---|---|
| Nmap | کدوم میزبان یا سرویسِ مجاز در شبکه قابل مشاهدهست؟ | وجود آسیبپذیری یا امکان نفوذ قطعی |
| Wireshark | در ترافیکی که مجاز به مشاهدهاش هستم چه اتفاقی افتاده؟ | امن یا ناامن بودن کل شبکه |
| Burp Suite | درخواست و پاسخ برنامه وب چه رفتاری دارن؟ | وجود باگ فقط با دیدن یک پارامتر |
| OWASP ZAP | چه رفتارها و هشدارهای وبی رو میشه بررسی کرد؟ | کشف تمام خطاهای منطقی برنامه |
| Nessus | چه ضعفها یا پیکربندیهای شناختهشدهای احتمالاً وجود دارن؟ | قابل سوءاستفاده بودن تمام هشدارها |
| Greenbone/OpenVAS | نتیجه ارزیابی خودکار آسیبپذیری چیست؟ | تبدیل شدن اسکن به تست نفوذ کامل |
| Nuclei | کدام بررسیهای مبتنی بر Template نتیجه مشخصی دارن؟ | صحت بیقیدوشرط هر نتیجه |
| Subfinder | چه زیردامنههایی از منابع داده به دست میان؟ | داخل Scope بودن همه زیردامنهها |
| Metasploit | چه ماژولهای آزمون و اعتبارسنجیِ تعریفشدهای وجود دارن؟ | امن بودن اجرای هر ماژول روی هر هدف |
| sqlmap | آیا برخی فرضیههای مرتبط با SQL Injection قابل بررسی خودکارن؟ | تأیید همه خطاهای امنیتی وب یا مجاز بودن تست |
از جدول بالا میتونی به چشم نقشه راه استفاده کنی: دنبال میزبان و سرویس هستی؟ ابزار شبکه. میخوای درخواست مرورگر رو بفهمی؟ Proxy وب. درباره نسخه آسیبپذیر سؤال داری؟ ابزار ارزیابی آسیبپذیری. ولی این فهرست حکم قطعی نمیده. توی بعضی پروژهها بررسی دو حساب آزمایشی و خواندن مستندات مجوزها از اجرای ده ابزار حرفهای مفیدتره. ابزار رو از روی سؤال انتخاب کن، نه از روی شهرتش.
کالی لینوکس ابزار هک است یا سیستمعامل؟
یکی از اولین اشتباهها اینه که کالی رو همردیف Nmap و Burp Suite حساب کنیم. کالی لینوکس یک توزیع لینوکس مبتنی بر Debian هست که برای کارهای امنیتی آماده شده؛ یعنی محیطی برای اجرا و مدیریت برنامههاست، نه یک «برنامه هک» مستقل. نصبش خوبه، ولی اگه تفاوت IP و پورت یا درخواست HTTP رو ندونی، کالی بهتنهایی چیزی از امنیت سیستم رو برات روشن نمیکنه.
خود سازندههای کالی در معرفی رسمی Kali Linux توضیح دادن این توزیع برای تست نفوذ و ارزیابی امنیت ساخته شده. توی راهنمای انتخاب کالی برای استفاده شخصی هم اشاره میکنن که برای کسی که هنوز با لینوکس راحت نیست، لزوماً بهترین سیستمعامل روزمره نیست. پس قبل از اینکه دنبال نصب تمام ابزارهای کالی لینوکس و بقیه ابزارهای تست نفوذ بری، اول مشخص کن میخوای چه چیزی یاد بگیری.
یه نکته دیگه هم هست: خیلی از ابزارهای هک و تست نفوذ فقط مخصوص کالی نیستن. Wireshark، Burp و چندین ابزار دیگه روی سیستمعاملهای مختلف هم استفاده میشن. انتخاب محیط باید به درس، سختافزار و راحتی تو وابسته باشه. اگه برای تمرین، ماشین مجازی یا آزمایشگاه جدا داری، حتی بهتر؛ چون میتونی بدون دستزدن به سیستم اصلیت آزمایش کنی و خطاها رو هم راحتتر بررسی کنی.
ابزارهای هک و تست نفوذ را بر اساس کارشان دستهبندی کنیم
من ترجیح میدم ابزارهای تست نفوذ رو به جای اسم، بر اساس کاری که انجام میدن دستهبندی کنیم. اول ابزارهای شناخت دارایی و Recon رو داریم؛ بعد ابزارهای شبکه و تحلیل ترافیک؛ بعد ابزارهای وب؛ بعد اسکنرهای آسیبپذیری؛ و در نهایت ابزارهای اعتبارسنجی کنترلشده. این تقسیمبندی کمک میکنه وقتی پروژهای بهت دادن، بفهمی برای کدوم سؤال باید بری سراغ کدوم خانواده ابزار.
البته مرز دستهبندی ابزارهای تست نفوذ همیشه سفتوسخت نیست. مثلاً Nmap هم برای شناسایی سرویس استفاده میشه و هم با NSE بعضی آزمونهای فنی رو انجام میده. Burp Suite هم کنار Proxy و ابزارهای دستی، در نسخههای تجاری امکانات اسکن داره. بنابراین اگه کسی ازت پرسید «بهترین ابزارهای هک کدومن؟»، جواب بهتر اینه که اول بپرسی «برای شبکه، وب، کشف دارایی یا بررسی یک ضعف مشخص؟»
۱۰ ابزار مهم تست نفوذ؛ کاربرد هرکدوم رو بشناس
۱. Nmap؛ ابزار شناخت میزبانها و سرویسهای شبکه
بریم از Nmap شروع کنیم. اگه پرسشت «Nmap چیست» باشه، جواب کوتاهش اینه که با یه ابزار کشف شبکه طرفی. این ابزار بیشتر برای شناخت میزبانها، پورتها و سرویسهای شبکه به کار میره. مثلاً میتونه نشون بده در محیط آزمایشگاهی ما یک سرویس وب پاسخ میده یا نه. ولی تفاوت مهمش با ابزار آسیبپذیری اینه که مشاهده یک سرویس لزوماً نشونه وجود باگ نیست. اگه از همون اولین خروجی Nmap نتیجه بگیری «سیستم آسیبپذیره»، داری یک مرحله مهم تحلیل رو جا میندازی.
فرض کن در آزمایشگاه شخصی، یک میزبان آزمایشی روی پورت ۸۰ به درخواستها جواب میده. ممکنه این دقیقاً همون چیزی باشه که طراح سیستم انتظار داره. برای تفسیر درست خروجی ابزارهای تست نفوذ باید نقش سرویس، دسترسیهای لازم و Scope رو بدونی. در راهنمای رسمی Host Discovery در Nmap تفاوت شناسایی میزبان با بررسیهای بعدی توضیح داده شده. فعلاً میخوایم بفهمیم خروجی چه معنایی داره؛ دستورهای جزئی رو باید جداگانه و توی محیط مجاز تمرین کرد.
۲. Wireshark؛ وقتی باید ترافیک را بفهمی، نه فقط حدس بزنی
اگه میپرسی «Wireshark چیست»، باید اول بدونی با تحلیل بستههای شبکه سروکار داره. حالا فرض کن سرویس در دسترسه، ولی مشکل ما اینه که چرا ارتباط بین دو برنامه قطع و وصل میشه. اینجا Wireshark بیشتر به کار میاد. این برنامه بستههای شبکه رو ضبط و تحلیل میکنه تا بتونی روند ارتباط، پروتکلها، ارسال مجدد بستهها و خطاها رو ببینی. اما یادت باشه یک بسته عجیب یا یک اتصال ناموفق لزوماً نشونه حمله نیست؛ باید کل جریان رو توی بافت خودش بخونی.
توی آزمایشگاه خودت، مثلاً میتونی ارتباط بین مرورگر و سرویس محلی رو بررسی کنی. اگه ترافیک با TLS رمزگذاری شده باشه، از روی فایل ضبطشده الزاماً محتوای HTTP رو نمیبینی؛ معمولاً برای دیدن داده رمزگشاییشده به شرایط و کلیدهای مناسب نیاز داری. راهنمای Wireshark بهعنوان یکی از ابزارهای تست نفوذ درباره نقش تحلیل ترافیک توضیح میده. ضبط ارتباط افراد دیگه هم بدون مجوز و رعایت حریم خصوصی اصلاً جزو تمرین ما نیست.
۳. Burp Suite؛ دیدن منطق درخواست و پاسخ سایت
اگه دنبال «Burp Suite چیست» یا ابزار هک سایت میگردی، این بخش رو بخون. برای وب، یکی از ابزارهایی که زیاد اسمش رو میشنوی Burp Suite هست. بخش Proxy کمک میکنه درخواست و پاسخ بین مرورگر و برنامه وب آزمایشی رو ببینی و بفهمی مثلاً پارامتر شناسه رزرو کجا ارسال میشه یا Cookie چه نقشی داره. اما با دیدن یک شناسه داخل URL نمیشه گفت کنترل دسترسی شکسته؛ برای این نتیجه باید رفتار سرور و مجوز حسابها رو در محدوده توافقشده بررسی کنی.
یه تفاوت کاربردی که دانشجوها زیاد باهاش روبهرو میشن، نسخه Community و Professional هست. امکانات دستی مثل Proxy برای یادگیری خیلی مفیدن، اما قابلیت Burp Scanner خودکار مثل نسخه Professional داخل Community ارائه نمیشه. این موضوع در مستندات Burp Proxy و راهنمای اسکن نسخه Professional مشخصه. پس وقتی آموزش ابزارهای تست نفوذ رو میبینی، حواست باشه مدرس داره از کدوم نسخه استفاده میکنه.
۴. OWASP ZAP؛ محیطی برای ارزیابی و یادگیری امنیت وب
اگه دنبال ابزار رایگان برای بررسی وب هستی، ZAP هم گزینه مهمیه. این پروژه هم Proxy و قابلیتهای مشاهده دستی داره و هم بعضی بررسیهای خودکار رو انجام میده. تفاوت «فقط دیدن ترافیک» با «فرستادن درخواستهای آزمایشی فعال» رو اینجا حتماً جدی بگیر. دومی ممکنه وضعیت برنامه رو تغییر بده یا فشار ایجاد کنه؛ حتی اگه اسمش اسکن باشه، باید با مجوز و تنظیمات کنترلشده اجرا بشه.
طبق مستندات رسمی ZAP درباره Scan Policy، اسکن فعال برای پیدا کردن بعضی دستههای ضعف طراحی شده و قرار نیست تمام باگهای منطقی و مشکلات کنترل دسترسی رو خودکار کشف کنه. فرض کن کاربر عادی حق لغو رزرو شخص دیگه رو نداره؛ ابزار بدون فهم این قانون اختصاصی نمیتونه امنیتش رو قطعی تأیید کنه. بنابراین خروجی ZAP و بقیه ابزارهای تست نفوذ رو یک ورودی برای تحلیل بدون، نه حکم نهایی درباره امن بودن سایت.
۵. Nessus؛ ارزیابی ضعفهای شناختهشده، نه اثبات هک
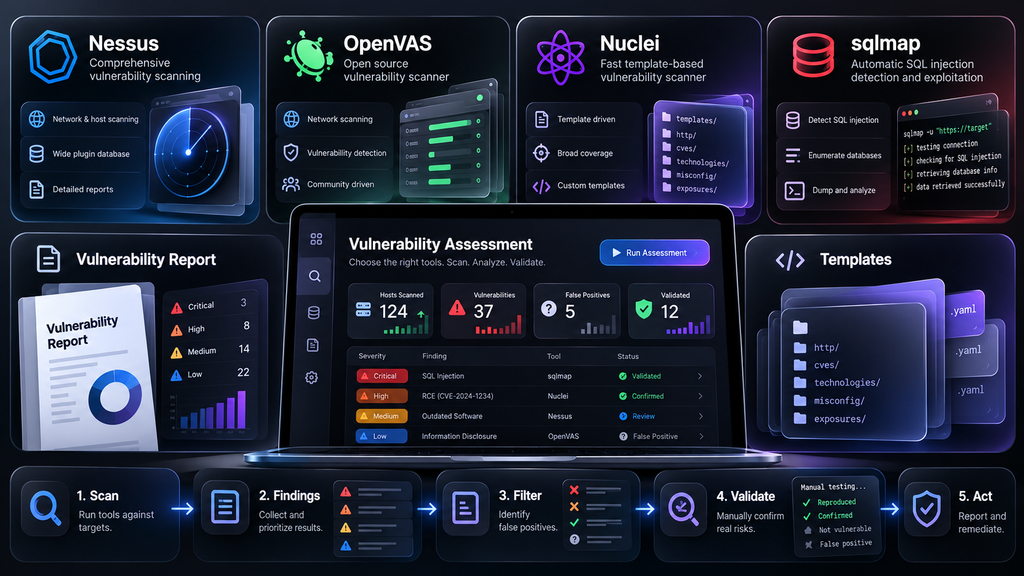
وقتی اسم Nessus میاد، بیشتر داریم درباره ارزیابی آسیبپذیری حرف میزنیم. این ابزار میتونه بر اساس آزمونها و اطلاعاتی که در اختیار داره، درباره نسخهها، پیکربندیها و ضعفهای شناختهشده هشدار بده. چنین بررسیای برای تیمی که تعداد زیادی میزبان رو نگهداری میکنه خیلی کاربردیه، ولی از کجا معلوم هر هشدار واقعاً به همون نسخه و وضعیت محیط مربوط باشه؟ همینجاست که کار متخصص تازه شروع میشه.
برای مثال، ممکنه دو سرور یک عنوان هشدار یکسان داشته باشن، ولی یکی از اینترنت در دسترس باشه و دیگری پشت محدودیتهای شبکه قرار گرفته باشه. تازه ممکنه نسخه بسته یا وصله امنیتی هم تفاوت داشته باشه. پس عدد شدت ابزارهای تست نفوذ رو بدون بررسی شرایط واقعی به معنی ریسک یکسان نگیر. توی درس اسکن آسیبپذیری و تفاوتش با تست نفوذ درباره همین False Positiveها و تحلیل نتایج مفصلتر حرف زدیم.
۶. Greenbone/OpenVAS؛ گزینهای برای مدیریت اسکن آسیبپذیری
اسم OpenVAS رو معمولاً کنار Greenbone میبینی. برای اینکه اشتباه معرفی نکنیم، بهتره بدونی OpenVAS Scanner یکی از اجزای اکوسیستم Greenbone برای ارزیابی آسیبپذیریه؛ راهکار کامل فقط خود موتور اسکن نیست و بخشهایی برای مدیریت آزمونها و نتایج هم داره. مستندات رسمی Greenbone نقطه مناسبی برای شناخت اجزا و تفاوت محصولاتشه. متنباز بودن هم لزوماً به معنی نصب و نگهداری بدون دردسر نیست.
برای مقایسه Nessus و Greenbone صرفاً تعداد هشدارها رو کنار هم نذار. ببین داراییهای تو رو با چه سطح دسترسی بررسی میکنن، پوشش آزمونها چقدره، بهروزرسانیها و گزارشها چطور مدیریت میشن و آیا تیم تو برای اعتبارسنجی یافتهها وقت داره یا نه. اگر ۲۰۰ هشدار جمع کنی ولی هیچکدوم رو بررسی و اصلاح نکنی، عملاً گزارش فقط بایگانی میشه. ابزارهای تست نفوذ وقتی ارزش دارن که خروجیشون به اقدام مشخص برسه.
۷. Nuclei؛ بررسیهای مبتنی بر Template
حالا برسیم به Nuclei. این ابزار آزمونها رو با Templateهای تعریفشده انجام میده؛ یعنی یک بررسی مشخص رو میشه تکرار کرد و نتیجهاش رو با ورودیهای معلوم سنجید. اما Template هم میتونه اشتباه نوشته شده باشه یا درخواستهای حساسی تولید کنه. پس حتی قبل از اجرا روی محیط آزمایشی، باید بدونی Template دقیقاً چه چیزی رو چک میکنه و آیا اون درخواست در Scope پروژه مجازه یا نه.
توی مخزن رسمی Nuclei میبینی که این ابزار فقط به یک نوع بررسی وب محدود نیست و حوزههای مختلفی رو پوشش میده. نکتهای که برای دانشجو مهمتره اینه: نتیجه مثبت یک Template مساوی با تأیید همه شرایط سوءاستفاده نیست. مثل بقیه ابزارهای تست نفوذ و اسکنرها، شواهد و نسخه هدف رو باید جدا بررسی کنی. تعداد Templateهای اجراشده هم بهتنهایی کیفیت تست رو بالا نمیبره.
۸. Subfinder؛ جمعآوری سرنخ از زیردامنهها
وقتی نوبت جمعآوری اطلاعات از دامنهها میرسه، Subfinder رو زیاد میبینی. کار اصلیش پیدا کردن نامهای زیردامنه از منابع داده مختلفه؛ نه هک کردن زیردامنه و نه اثبات فعال بودن اون. فرض کن اسم یک پنل قدیمی پیدا شده، ولی مالکیتش معلوم نیست. کشف شدن اسم بهت اجازه ارسال درخواست آزمایشی نمیده. مخزن رسمی Subfinder هم این ابزار رو برای Passive Subdomain Enumeration معرفی میکنه.
اگه میخوای دقیق بفهمی چرا یک نام کشفشده با یک دارایی فعال و مجاز فرق داره، درس جمعآوری اطلاعات در هک و Recon رو بخون. اینجا فقط جای Subfinder رو بین ابزارهای تست نفوذ روشن میکنیم. آموزش واقعی زیردامنهیابی و تحلیل DNS بحث گستردهتریه و نباید با چند خط توضیح طوری وانمود کنیم که کل موضوع رو پوشش دادیم.
۹. Metasploit Framework؛ اعتبارسنجی مجاز و مدیریت ماژولها
اگر جستوجو کردی «Metasploit چیست»، به جای تصور دکمه جادویی نفوذ، اول مفهوم Framework رو یاد بگیر. اسم Metasploit برای خیلیها یادآور فیلمهای هکریه، ولی بهتره تصویر واقعیتری ازش داشته باشی. Metasploit Framework یه چارچوب ماژولاره که بسته به نوع Module میتونه برای شناسایی، بررسی یا آزمونهای پرریسکتر استفاده بشه. یک ماژول کمخطر شناسایی رو نباید با ماژولی که باعث تغییر وضعیت سرویس میشه یکسان حساب کرد. معروف بودن ابزار هیچ تضمینی برای بیخطر بودن هر اجرا نمیده.
خود مستندات Metasploit در Rapid7 و راهنمای ماژولها تفاوت نقش ماژولها رو توضیح میدن. قبل از هر آزمون باید کاربرد Module، پیشنیازها، اثر احتمالی و اجازه مربوط به همون روش رو بررسی کنی. تازه بعد از اون هم خروجی نیاز به تفسیر داره. هیچکس فقط با زدن چند دستور از ابزارهای تست نفوذ، گزارش تست نفوذ معتبر تولید نمیکنه.
۱۰. sqlmap؛ ابزار تخصصی برای یک خانواده از ضعفهای وب
برای کسی که دنبال ابزار تست نفوذ سایت میگرده، خوبه بدونه هر برنامه حوزه خاصی داره. ابزار sqlmap برای بررسی خودکار بخشی از سناریوهای SQL Injection شناخته شده. یعنی یک حوزه تخصصی از ضعفهای برنامههای متصل به پایگاه داده؛ نه کل امنیت وب. صفحه رسمی sqlmap هم کاربردهای تشخیص و بهرهگیری از این نوع ضعف رو توضیح میده. همین قابلیتها میتونن اثرگذار باشن، پس برای دانشجو مهمه تفاوت «شناخت کاربرد ابزار» و «اجازه اجرای آزمون روی یک سامانه» رو از اول بدونه.
اگه یک بررسی مربوط به SQL Injection نتیجه مشکوکی بده، تازه باید درباره صحت شواهد، محدوده مجوز و راه اصلاح تصمیم بگیری. قرار نیست برای اثبات یک هشدار، داده واقعی کاربر رو بخونی یا تغییر بدی. آزمایش ابزارهای تست نفوذ حساس رو روی سامانه شخصی یا محیط آموزشی کنترلشده انجام بده؛ برای فهم اصول دفاع هم باید به اعتبارسنجی سمت سرور و استفاده درست از Queryهای پارامتری توجه کرد، نه فقط اسم ابزار.
کدام ابزارهای تست نفوذ رایگاناند و کدام تجاریاند؟
برای شروع یادگیری لازم نیست از روز اول هزینه سنگین پرداخت کنی. خیلی از ابزارهای امنیت سایبری رایگان یا متنبازن و برای فهم شبکه، وب و شیوه ثبت شواهد کاملاً مناسبن. ولی «رایگان» یعنی قیمت مجوز ممکنه صفر باشه، نه اینکه نصب، پیکربندی و نگهداریش هیچ زمان و زحمتی نخواد. از اون طرف هم نسخه پولی الزاماً بهترین انتخاب برای سطح فعلی تو نیست.
| ابزار یا پلتفرم | وضعیت کلی | نکته کاربردی |
|---|---|---|
| Kali Linux | توزیع رایگان و متنباز | خودش مجموعه ابزار و محیط کاره |
| Nmap و Wireshark | رایگان و متنباز | ابزارهای مستقل برای مشاهده شبکه و سرویس |
| Burp Suite | نسخه Community و نسخههای تجاری | اسکنر خودکار Burp در Community ارائه نمیشه |
| OWASP ZAP | رایگان و متنباز | قابلیتهای دستی و خودکار با رعایت محدوده |
| Greenbone / OpenVAS | راهکارها و اجزای مختلف | شرایط بستهها، Feed و پشتیبانی متفاوت است |
| Nessus | مدلها و مجوزهای متنوع | جزئیات محدودیت و قیمت باید از سازنده بررسی شود |
| Nuclei و Subfinder | ابزارهای متنباز شناختهشده | اجرای آزمون یا جمعآوری اطلاعات همچنان تابع مجوز است |
| Metasploit Framework و sqlmap | نسخههای متنباز شناختهشده | کاربرد تخصصی، با ریسک متفاوت برای هر عملیات |
مثلاً نسخه Burp Suite Community بیشتر روی کار دستی و یادگیری تمرکز داره؛ صفحه رسمی نسخهها و دریافت Burp تفاوت کلی با Professional رو مشخص میکنه. شرایط مجوز ابزارهای تست نفوذ مثل Nessus و بستههای Greenbone هم ممکنه تغییر کنن؛ بنابراین موقع تصمیم برای پروژه واقعی، حتماً منابع سازنده رو بخون. جدول بالا وضعیت کلی رو میگه، نه اینکه لیست قیمت و قابلیتهای هر نسخه برای همیشه ثابت بمونه.
سناریوی اختصاصی : انتخاب ابزار برای سامانه رزرو اتاق فرار
تا اینجا اسمها رو شناختیم. حالا یه مجموعه فرضی اتاق فرار رو تصور کن: مشتری سانس رو رزرو میکنه، مسئول پذیرش حضور گروه رو ثبت میکنه و مدیر قیمت و ظرفیت رو تغییر میده. تیم توسعه یک نسخه آزمایشی با دو حساب ساختگی آماده کرده و مالک فقط بررسیهای محدود همین محیط رو اجازه داده. بنابراین سراغ سایت واقعی، اطلاعات مشتری و سیستم پرداخت نمیریم. این سناریو فقط برای یادگیری انتخاب ابزارهای تست نفوذ طراحی شده.
سه سؤال داریم. اول اینکه چرا روی سرور تست چند سرویس در دسترس دیده میشه؟ دوم اینکه موقع لغو رزرو دقیقاً چه درخواستهایی بین مرورگر و سرور ردوبدل میشن؟ سوم اینکه هشدار نسخه نرمافزار که اسکنر داده واقعیه یا فقط یک حدسه؟ ممکنه برای هر سؤال ابزار متفاوتی مناسب باشه. مهم اینه که اول نوع شاهد موردنیاز رو تعیین کنیم؛ نه اینکه بدون فکر هر ده ابزار جدول رو یکییکی اجرا کنیم.
| مشاهده ساختگی | انتخاب منطقی اولیه | ابهامی که هنوز باقی میماند |
|---|---|---|
| چند سرویس قابل مشاهده در سرور آزمایشی | Nmap برای شناخت سرویسهای مجاز | آیا این سرویسها باید در دسترس باشند؟ آیا واقعاً ضعفی وجود دارد؟ |
| درخواستهای HTTP مربوط به لغو رزرو | Burp Suite یا ZAP برای فهم جریان درخواست و پاسخ | آیا عملیات به نقش و مالک رزرو وابسته است؟ |
| هشدار نسخه نرمافزار در اسکنر | Nessus یا Greenbone برای خواندن و دستهبندی هشدار | آیا نسخه، پیکربندی و شرایط واقعی با هشدار منطبقاند؟ |
| ابهام درباره نقش مسئول پذیرش | مطالعه قواعد دسترسی و حسابهای تست | آیا تصمیم مجوز سمت سرور اجرا میشود؟ |
| نیاز به توضیح یافته برای تیم توسعه | ثبت شواهد و گزارش ساختارمند | آیا گزارش واقعیت مشاهدهشده را از فرضیه جدا کرده است؟ |
فرض کن خروجی شبکه میگه یک پورت بازه. این هنوز هیچ چیزی درباره اجازه لغو رزرو دیگران نمیگه. در طرف مقابل، مشاهده درخواست HTTP میتونه به فهم جریان لغو کمک کنه، ولی فقط دیدن پارامتر شناسه رزرو هم باگ نیست. باید با نقش و حساب آزمایشی مجاز، رفتار سمت سرور رو در شرایط توافقشده بررسی کرد. این تفاوت در استفاده از ابزارهای تست نفوذ، بین «ابزار خروجی داد» و «ما شاهد معتبر داریم» نقطه مهم این درسه.
قبل از هر اقدام، مسئول پروژه باید دقیق بدونه چه چیزی رو میخوای بررسی کنی، روی کدوم محیط، با چه حسابی و با چه محدودیتی. حتی اگر مالک اجازه یک اسکن محدود رو داده باشه، این اجازه لزوماً شامل تست فشار یا تغییر اطلاعات نمیشه. اگر نتیجه غیرمنتظرهای دیدی، همون مقدار شواهد لازم رو ثبت کن و برای ادامه خارج از توافق، اول هماهنگ کن. داشتن ابزارهای تست نفوذ با داشتن مجوز همه روشهای تست فرق داره.
مدل پنجسؤالی برای انتخاب ابزار هک؛ قبل از اینکه Run بزنی
برای اینکه وسط انتخاب ابزار گیج نشی، از یه مدل پنجسؤالی استفاده کن: مسئله چیه؟ کدوم دارایی؟ چه مجوزی؟ چه شاهدی؟ تصمیم بعدی چیه؟ این اسمگذاری صرفاً یه روش آموزشی برای همین درسه، نه یک استاندارد رسمی. وقتی این پنج سؤال رو جواب بدی، شاید اصلاً نیازی به ابزار پیچیده نداشته باشی. مثلاً برای فهم قانون لغو رزرو، اول باید قوانین نقشها رو از تیم محصول بپرسی.
| پرسش | نمونه جواب در سناریوی اتاق فرار |
|---|---|
| مسئله چیه؟ | بررسی اینکه عملیات لغو رزرو برای نقش درست انجام میشود یا نه |
| دارایی مورد بررسی کجاست؟ | محیط آزمایشی رزرو، نه سایت واقعی مشتریان |
| چه مجوز و محدودیتی داریم؟ | دو حساب تست، درخواستهای محدود و بدون تغییر داده واقعی |
| چه چیزی را باید مشاهده کنیم؟ | پاسخ سرور و تصمیم مجوز برای هر حساب |
| بعد از مشاهده چه تصمیمی میگیریم؟ | ثبت رفتار، بررسی شواهد کافی، گزارش یا درخواست مجوز بیشتر |
یه مزیت این شیوه برای انتخاب ابزارهای تست نفوذ اینه که برنامه اضافی کنار میره. اگر مشکل اینه که رزرو کاربر الف برای کاربر ب نمایش داده میشه یا نه، احتمالاً باید رفتار برنامه و مجوز سمت سرور رو تحلیل کنی؛ نه اینکه بیدلیل Metasploit باز کنی. اگر سؤال مربوط به قطع شدن ارتباط آزمایشگاهه، شاید Wireshark کمک بیشتری بکنه. یعنی متخصص خوب اول مسئله رو کوچیک و دقیق میکنه، بعد کمخطرترین راه رسیدن به شاهد معتبر رو انتخاب میکنه.
Nmap، Nessus، Burp Suite و Metasploit دقیقاً چه فرقی دارند؟
چهار ابزار Nmap، Nessus، Burp Suite و Metasploit رو خیلی وقتها کنار هم میذارن، ولی اساساً سؤال یکسانی رو جواب نمیدن. اولی سرویسها و میزبانها رو قابل مشاهده میکنه؛ دومی دنبال ضعفهای شناختهشده و مشکلات پیکربندی میگرده؛ سومی به بررسی رفتار وب و HTTP کمک میکنه؛ چهارمی چارچوبی برای ماژولهای مختلف ارزیابیه. مقایسهشون شبیه مقایسه دماسنج، دوربین و ابزار تعمیره: هر کدوم برای کار مشخصی ساخته شدن.
حالا فرض کن Nmap یه سرویس نشون میده، ولی Nessus برای همون میزبان هشداری ثبت نکرده. لزوماً یکی خراب نیست؛ شاید اصلاً نوع آزمون و هدفشون فرق داره. حتی بین ابزارهای تست نفوذ، اختلاف زمان اجرا، مجوز دسترسی یا پیکربندی شبکه میتونه نتیجه رو عوض کنه. یا Burp ممکنه رفتار خاص یک حساب رو نشون بده که اسکنر عمومی نمیفهمه. توی کار حرفهای اول شرایط آزمونها رو کنار هم میذاری، بعد درباره علت اختلاف نظر میدی.
آیا ابزارهای هک میتوانند یک سایت را صددرصد امن اعلام کنند؟
نه؛ هیچ ابزار یا مجموعه ابزاری نمیتونه تضمین کنه یک سایت «صددرصد امن» شده. وقتی خروجی اسکن خالیه، معنیش اینه که در همون محدوده، زمان، نسخه و نوع آزمون، هشدار موردنظر ثبت نشده. ممکنه مسیر دیگری اصلاً بررسی نشده باشه یا ضعف به ترتیب چند عملیات و نقش کاربر وابسته باشه. بنابراین گزارش درست باید دقیقاً بگه چه چیزی بررسی شد و چه چیزی خارج از پوشش موند، نه اینکه یک مهر امنیت مطلق روی سیستم بزنه.
اینجا دو عبارت False Positive و False Negative مهم میشن. اولی یعنی هشدار بعد از بررسی معتبر از آب درنیاد؛ دومی یعنی مشکل وجود داشته باشه ولی ابزار پیداش نکنه. مثلاً یک نسخه بسته ممکنه وصله امنیتی Backport داشته باشه و اسکنر فقط از روی شماره نسخه هشدار بده. از طرف دیگه، باگ منطقی «لغو رزرو شخص دیگر» شاید اصلاً در اسکنهای معمول دیده نشه. کیفیت ارزیابی با ابزارهای تست نفوذ رو با تعداد هشدارها نسنج.
با ابزارهای هک رایگان از کجا شروع کنیم؟ مسیر پیشنهادی مبتدیها
اگه تازه شروع کردی، من پیشنهاد میکنم قبل از نصب کلی ابزارهای تست نفوذ روی کالی لینوکس، چند پایه رو محکم یاد بگیری: IP و پورت، DNS، HTTP، تفاوت احراز هویت و مجوز دسترسی، و معنی Scope. بعد برای هر موضوع، یک آزمایشگاه کوچک و مجاز بساز. این کار باعث میشه وقتی خروجی ابزار با چیزی که انتظار داشتی فرق کرد، علت رو بفهمی؛ نه اینکه فقط یک دستور دیگه از اینترنت کپی کنی.
برای شروع سراغ ابزارهای سادهتر برو: Nmap برای آشنایی با سرویسها، Wireshark برای فهم ترافیک، و Burp Suite Community یا ZAP برای یادگیری درخواست و پاسخ وب. اینها جزو گزینههای شناختهشده و در دسترس برای آموزش هستن، اما به معنی مجوز تست روی سایتهای عمومی نیست. اگر آزمایشگاه شخصی داری، خیلی بهتره هر بار یک سؤال مشخص طراحی کنی و جوابش رو با شواهد خودت پیدا کنی.
برای آموزش ابزارهای هک هم بهتره اول پایهها رو بسازی. برای پایهها میتونی از مسیر مبانی هک و امنیت شروع کنی و بعد با توجه به علاقهات به مسیر امنیت وب یا امنیت شبکه بری. ترتیب یادگیری ابزارهای هک برای همه یکی نیست؛ کسی که سمت امنیت وب میره زودتر با HTTP و Proxy درگیر میشه، ولی برای تحلیل شبکه فهم Packetها و سرویسها اولویت بیشتری داره.
یک تمرین Python کاملاً آفلاین : انتخاب ابزار بر اساس سؤال
بیا برای اینکه انتخاب ابزار فقط حرف نباشه، یه تمرین Python کاملاً آفلاین انجام بدیم. فرض میکنیم یک نفر از قبل موضوع سؤال و تأیید مجوز رو به برنامه داده. کد ما نه سایت اسکن میکنه و نه خودش مجوز قانونی صادر میکنه؛ فقط یک دسته ابزار رو پیشنهاد میده. این بار ورودی ناشناخته، مقدار خالی و مجوز غیر بولی رو هم کنترل میکنیم تا برنامه با داده اشتباه یک پیشنهاد گمراهکننده نسازه.
questions = {
    "hosts": "Nmap - network visibility",
    "traffic": "Wireshark - packet analysis",
    "http": "Burp / ZAP - web request analysis",
    "known_issues": "Nessus / Greenbone - assessment",
}


def choose_tool(topic, permission_confirmed):
    if type(permission_confirmed) is not bool or not permission_confirmed:
        return "STOP: authorization not confirmed"
    if not isinstance(topic, str):
        return "CLARIFY: topic must be text"
    key = topic.strip().lower()
    if not key:
        return "CLARIFY: describe the question"
    return questions.get(key, "CLARIFY: no matching category")


checks = [
    ("http", True),
    ("hosts", True),
    (" HTTP ", True),
    ("unknown", True),
    ("", True),
    ("http", False),
    ("http", "false"),
]
for topic, permission in checks:
    print(choose_tool(topic, permission))
خروجی واقعی این تمرین انتخاب ابزارهای تست نفوذ برای هفت ورودی نمونه:
Burp / ZAP - web request analysis
Nmap - network visibility
Burp / ZAP - web request analysis
CLARIFY: no matching category
CLARIFY: describe the question
STOP: authorization not confirmed
STOP: authorization not confirmed
چرا برای "http" با مجوز False اجازه انتخاب ابزار ندادیم؟ چون نوع مسئله مهمه، ولی داشتن مجوز معتبر از اون مهمتره. همچنین رشته "false" حتی اگه ظاهراً شبیه مقدار بولی باشه، در پایتون مقدار True یا False نیست. حالا خودت موضوع scope رو با پیام مناسب به دیکشنری اضافه کن و یک تست برای ورودی خالی بنویس. اگه مفهوم دیکشنری برات تازهست، توی مسیر آموزش پایتون نابغهها از پایه مرورش کن.
۵ اشتباه رایج موقع انتخاب ابزارهای تست نفوذ
اشتباه اول : هر ابزار معروفی را برای هر مسئلهای اجرا کنیم
اشتباه اول اینه که چون یه ابزار معروفه، برای همه مسئلهها اجراش کنیم. اگر میخوای بفهمی چرا کاربر عادی به یک رزرو دسترسی پیدا کرده، تعداد پورتهای باز احتمالاً جواب اصلی نیست. اول سؤال رو دقیق بنویس: «در چه شرایطی، چه نقشی نباید به چه عملیاتی دسترسی داشته باشه؟» بعد ابزاری رو انتخاب کن که بتونه رفتار مربوط به همین سؤال رو به شکل مجاز نشون بده.
اشتباه دوم : خروجی ابزار را معادل اثبات هک بدانیم
اشتباه دوم اینه که خروجی رو سریع تبدیل به حکم قطعی کنیم. دیدن عبارتهایی مثل Open Port یا Potential Vulnerability به خودی خود یعنی ابزار یک مشاهده یا هشدار ثبت کرده، نه اینکه نفوذ انجام شده. توی گزارش حاصل از ابزارهای تست نفوذ باید بنویسی چه چیزی واقعاً دیده شده، چه فرضیهای داری و چه بخشی هنوز بررسی نشده. این دقت از خود اسم ابزار مهمتره، چون صاحب سیستم بر اساس گزارش تو تصمیم میگیره.
اشتباه سوم : تصور کنیم هرچه اسکن سنگینتر باشد بهتر است
اشتباه سوم اینه که فکر کنیم هرچه اسکن سنگینتر و تعداد درخواستها بیشتر باشه، کار حرفهایتره. بعضی آزمونها میتونن روی پاسخگویی سرویس، لاگها یا حتی داده آزمایشی اثر بذارن. پس حتی روی محیطی که مجوزش رو داری هم باید نرخ، زمان اجرا، روشهای ممنوع و شرط توقف روشن باشه. ابزارهای تست نفوذ قرار نیست خودشون به یک حادثه امنیتی تبدیل بشن.
اشتباه چهارم : تفاوت نسخه رایگان و تجاری را نادیده بگیریم
اشتباه چهارم اینه که توی آموزش نسخه Professional رو ببینی و انتظار داشته باشی همون دکمه توی نسخه Community هم وجود داشته باشه. برای Burp این اتفاق زیاد میافته؛ چون محیط هر دو نسخه شبیه هم دیده میشه، ولی امکانات یکسان نیست. قبل از اینکه بابت نبودن قابلیت خاصی ساعتها دنبال تنظیمات بگردی، نسخه ابزار و مستند رسمی همون قابلیت رو چک کن.
اشتباه پنجم : فکر کنیم ابزار یا AI جای تحلیل امنیتی را میگیرد
اشتباه پنجم درباره ابزارهای تست نفوذ هم واگذار کردن قضاوت به اسکنر یا هوش مصنوعیه. مدل زبانی میتونه کمک کنه خروجی رو بخونی، ولی ممکنه درباره نسخه نرمافزار، علت خطا یا شدت خطر با اطمینان اشتباه حرف بزنه. نباید داده حساس مشتری رو بدون مجوز به سرویس بیرونی بدی یا متن تولیدشده رو بدون شواهد تبدیل به گزارش کنی. تو مسئول بررسی و نتیجهای هستی که به تیم فنی تحویل میدی.
ابزارهای هک و تست نفوذ چه ارتباطی با شغل و درآمد این حوزه دارند؟
ممکنه توی آگهی استخدام اسم کلی ابزارهای تست نفوذ رو ببینی، ولی کار یک متخصص تست نفوذ فقط باز کردن اونها نیست. ازت انتظار دارن هدف و محدودیت پروژه رو بفهمی، شواهد رو قابل بازبینی ثبت کنی و توضیح بدی دقیقاً چه مشکلی پیدا شده و چطور باید اصلاح بشه. کسی که نمیتونه تفاوت هشدار اسکنر با ضعف تأییدشده رو توضیح بده، با بلد بودن دهها دستور هم هنوز برای گزارش حرفهای آماده نیست.
پیشنهادم اینه که چند ابزار مرتبط رو عمیق یاد بگیری، به جای اینکه صد اسم رو سطحی بلد باشی. اگر دنبال مسیر آموزشی منظمتر و تمرین عملی داخل محیط مجاز هستی، صفحه پکیج متخصص تست نفوذ نابغهها رو ببین و سرفصلها و نمونه آموزش رو با هدفت مقایسه کن. هدف یادگیری اینه که بتونی خروجی رو تحلیل کنی و گزارش قابل دفاع بنویسی؛ نه اینکه صرفاً فهرست برنامههای نصبشده طولانیتر بشه.
چند سؤال برای اینکه بفهمی مطلب را واقعاً یاد گرفتی
تمرین اول: توی یک شبکه آزمایشی Nmap چند پورت باز نشون داده. آیا میتونی بنویسی «سیستم قابل نفوذه»؟ نه؛ هنوز فقط سرویسهای قابل مشاهده رو شناختی. باید کاربرد سرویس، محدوده مجوز و شواهد مربوط به یک ضعف مشخص رو جداگانه بررسی کنی.
تمرین دوم: مسئول محصول میگه کاربر نباید بتونه رزرو فرد دیگه رو لغو کنه، ولی اسکنر هیچ هشداری نداده. آیا کنترل دسترسی درسته؟ نه؛ اسکنر لزوماً قوانین اختصاصی کسبوکار رو نمیفهمه. باید رفتار مورد انتظار رو با درخواستها و حسابهای آزمایشی مجاز مقایسه کنی.
تمرین سوم: نسخهای که یک ابزار شناسایی کرده با توضیح مدیر سرور فرق داره. کدوم رو قبول کنیم؟ فعلاً هیچکدوم رو بدون بررسی قطعی فرض نکن. زمان تست، روش تشخیص، نسخه بسته، وصلهها و مستندات سازنده رو کنار هم بذار و بعد نتیجه بگیر.
تمرین چهارم: یکی میگه «سایتم عمومیه، هر ابزاری خواستی روش بزن». آیا همین جمله همیشه مجوز کامله؟ نه؛ باید مشخص باشه گوینده حق صدور مجوز داره، کدوم داراییها در Scope هستن و چه روشهایی مجاز یا ممنوعن. اجازه کلی و مبهم رو نباید به معنی مجوز هر اقدامی بگیری.
سؤالات متداول درباره ابزارهای هک و تست نفوذ
بهترین ابزارهای هک و تست نفوذ برای شروع کداماند؟
برای شروع یادگیری ابزارهای هک، شناخت چند ابزار پایه مثل Nmap برای سرویسها، Wireshark برای بستهها و Burp Suite Community یا ZAP برای وب کافیه تا مسیرت رو پیدا کنی. فقط اول مفاهیم شبکه و HTTP رو یاد بگیر و تمرین رو روی محیط شخصی یا دارای مجوز انجام بده. هیچکدوم از این برنامهها جای تحلیل رو نمیگیرن.
آیا نصب کالی لینوکس برای یادگیری هک ضروری است؟
نه؛ برای شروع لازم نیست حتماً کالی نصب کنی. کالی یک توزیع لینوکسه که ابزارهای امنیتی رو یکجا آماده کرده، اما خود مهارت به فهم شبکه، لینوکس، وب و روشهای آزمایش بستگی داره. بسته به نیازت میتونی بعضی از ابزارها رو روی سیستمعامل دیگه یا داخل ماشین مجازی هم یاد بگیری.
برای هک سایت Burp Suite بهتر است یا OWASP ZAP؟
بستگی داره دنبال چی باشی. هر دو در خانواده ابزارهای تست نفوذ وب برای مشاهده درخواستها و ارزیابی امنیت وب کاربرد دارن، ولی نسخههای Burp با هم فرق دارن و ZAP هم امکانات و تنظیمات خودش رو داره. اگر هدفت تمرین دستی با Proxy هست، هر دو رو میتونی در آزمایشگاه بررسی کنی؛ اگر اسکن خودکار میخوای، اول امکانات نسخه و خطر آزمون فعال رو بخون.
آیا Nmap یک سایت را هک میکند؟
نه؛ Nmap در اصل برای شناسایی میزبان و سرویس و بعضی آزمونهای فنی به کار میره. باز بودن پورت یا شناسایی نسخه به معنی نفوذ موفق نیست. برای ادعای وجود ضعف باید شواهد معتبر و بررسی متناسب با Scope داشته باشی.
تفاوت Nessus و Metasploit چیست؟
این دو کار یکسانی انجام نمیدن. Nessus بیشتر دنبال ضعفها و پیکربندیهای شناختهشده میگرده و هشدار تولید میکنه؛ Metasploit چارچوبی با ماژولهای متفاوته که بعضیهاشون اثر عملی جدی دارن. انتخاب هرکدوم به سؤال امنیتی و روشهای مجاز پروژه بستگی داره.
آیا ابزارهای هک رایگان برای متخصص شدن کافیاند؟
برای یاد گرفتن مفاهیم و ساختن آزمایشگاه شخصی، ابزارهای رایگان زیادی داری؛ از Nmap و Wireshark تا ZAP. ولی متخصص شدن با داشتن ابزار اتفاق نمیافته. باید تحلیل خروجی، کنترل ریسک، شناخت شبکه و وب و گزارشنویسی دقیق رو هم تمرین کنی.
آیا اسکنرها همه آسیبپذیریهای سایت را پیدا میکنند؟
نه؛ هیچکدوم از ابزارهای تست نفوذ و اسکنرها همه ضعفها رو پیدا نمیکنن. ابزارها ممکنه هشدار اشتباه بدن یا بعضی مشکلات، مخصوصاً ضعفهای وابسته به نقش و منطق برنامه، از دیدشون پنهان بمونه. برای همین ارزیابی امنیت فقط اجرای خودکار چند ابزار نیست.
آیا هوش مصنوعی میتواند جای ابزارهای تست نفوذ را بگیرد؟
هوش مصنوعی میتونه برای توضیح مستندات، مرتب کردن دادههای غیرحساس و کمک به تحلیل اولیه مفید باشه، ولی مجوز آزمون یا صحت یک یافته رو خودش تضمین نمیکنه. خروجی باید با شواهد واقعی بررسی بشه و اطلاعات محرمانه هم فقط طبق سیاست و مجوز قابل استفادهان.
منابع معتبر برای بررسی بیشتر
اگه خواستی درباره ابزارهای تست نفوذ اطلاعات دقیقتر بگیری، از مستندات خودشون شروع کن: کالی لینوکس، Nmap، Wireshark، Burp Suite، ZAP، Greenbone، Metasploit، Nuclei، Subfinder و sqlmap. کاربرد ابزارها رو با توضیح سازنده تطبیق بده؛ سناریوی اتاق فرار و مثالهای این درس آموزشی و فرضی هستن.
جمعبندی : هکر خوب اول مسئله را میفهمد، بعد ابزار انتخاب میکند
خب، حالا اگه کسی ازت بپرسه «بهترین ابزارهای تست نفوذ کدومن؟»، میتونی جواب دقیقتری بدی: «برای چه کاری؟» ابزار مناسب برای کشف سرویس لزوماً ابزار مناسب بررسی درخواست وب یا ارزیابی SQL Injection نیست. مهمتر از خود برنامه اینه که بدونی چه چیزی رو مشاهده کردی، چه چیزی رو هنوز نمیدونی و با چه مجوزی اجازه بررسی داری. این نگاه کمک میکنه از جمع کردن نام ابزارها برسی به ارزیابی قابل اعتماد.
برای ادامه، از هاب آموزش هک و امنیت میتونی وارد درسهای مرتبط بشی. اگر هم میخوای ابزارها رو مرحلهبهمرحله با تمرین تخصصی و آزمایشگاه مجاز یاد بگیری، پکیج متخصص تست نفوذ رو از نظر سرفصلها و نمونه تدریس بررسی کن. چیزی که باید از این درس با خودت ببری یک فهرست بلند نیست؛ مهارت انتخاب ابزار بر اساس سؤال، شاهد و مجوزه.