ببین، وقتی اسم هک وای فای رو میشنوی، شاید اولین تصویر ذهنت یه نفر باشه که با لپتاپ رمز مودم همسایه رو پیدا میکنه. اما در دنیای واقعی، ماجرا خیلی وقتها سادهتر و در عین حال مهمتره: رمز شبکه بین چند نفر پخش شده، پنل مودم هنوز با رمز پیشفرض باز میشه یا کسی که فقط باید اینترنت مهمان داشته باشه، به دستگاههای داخلی هم دسترسی پیدا کرده. برای همین، قبل از هر چیزی باید بفهمیم کدوم بخش شبکه واقعاً در خطره.
توی این درس میخوایم قدمبهقدم درباره روشهای رایج هک وای فای و دفاع در برابر اونها صحبت کنیم؛ از تفاوت WPA2 و WPA3 گرفته تا WPS، شبکه مهمان، تنظیمات امنیت مودم و راههای تشخیص یک اتصال مشکوک. آخرش هم با Python یک ممیزی آفلاین میسازیم که فقط تنظیمات فرضی رو بررسی میکنه؛ نه رمزی رو حدس میزنه، نه بستهای میفرسته و نه به مودمی وصل میشه. هدف اینه که بفهمی کدوم هشدار معنی داره و کدوم ادعا هنوز نیاز به مدرک داره.
برای درک راحتتر، یه ایستگاه مراقبت ساحلی کاملاً خیالی رو همراه خودمون داریم. اگه درسهای هک شبکه، اسکن پورت، شنود شبکه و حمله مرد میانی رو خونده باشی، احتمالاً فرق مسیر بسته و دسترسی رو بهتر میفهمی. اینجا سؤال یک قدم عقبتره: اصلاً چه دستگاهی اجازه وصل شدن به شبکه رو داره و بعد از وصل شدن، تا کجا میتونه بره؟
هک وای فای چیست و هکر واقعاً دنبال چه چیزی میگرده؟
وقتی از هک وای فای حرف میزنیم، منظورمون فقط پیدا کردن رمز شبکه نیست. یه نفر ممکنه اطلاعات اتصال رو از کاربر بگیره، از قابلیت ناامن روتر سوءاستفاده کنه، شبکه تقلبی بسازه یا با دسترسیِ مجازی که قبلاً داشته، سراغ منابع داخلی بره. هرکدوم از این اتفاقها یک نقطه ضعف و یک راه دفاع متفاوت دارن. پس هیچ ابزار یا ترفند واحدی وجود نداره که همه شبکهها رو در همه شرایط قابل نفوذ کنه.
این سه موضوع رو هم از هم جدا کن: اتصال به وای فای، ورود به پنل مدیریت مودم و دسترسی به اطلاعات دستگاههای شبکه. کسی که رمز وای فای رو میدونه، خودبهخود مدیر مودم نمیشه و لزوماً نمیتونه محتوای HTTPS بقیه رو بخونه. اگه این مرزها رو قاطی کنیم، هم خطرها رو اشتباه میفهمیم و هم وقتمون رو صرف تنظیمات کماثر میکنیم.
| مسیر خطر | اتفاق احتمالی | سؤال دفاعی درست |
|---|---|---|
| اطلاعات اتصال | رمز شبکه لو رفته یا ضعیف انتخاب شده | رمز چگونه ساخته و توزیع شده؟ |
| امنیت بیسیم | حالتهای قدیمی یا نامناسب فعالن | WPA2-AES یا WPA3 واقعاً استفاده میشه؟ |
| مدیریت روتر | WPS یا مدیریت اینترنتی بدون نیاز فعاله | کدوم سرویس باید غیرفعال بشه؟ |
| فریب کاربر | شبکه یا صفحه ورود تقلبی ساخته شده | هویت شبکه و مقصد چطور تأیید میشه؟ |
| مجوزهای داخلی | مهمان به پنل یا دستگاه داخلی دسترسی داره | جداسازی شبکه واقعاً اجرا و تست شده؟ |
بنابراین عبارت «روشهای هک وای فای» رو باید با دقت بخونیم. یکی از این روشها درباره رمز عبوره و دیگری حتی ممکنه هیچ نیازی به دانستن رمز شبکه نداشته باشه. برای یک گزارش درست، همیشه اول مشخص کن چه داراییای، از چه مسیری و با چه مجوزی در معرض خطر قرار گرفته.
فرق وای فای، اینترنت و مودم چیه و چرا برای امنیت مهمه؟
برای اینکه توی ادامه سردرگم نشیم، این سه مفهوم رو کوتاه جدا کنیم. وای فای روش بیسیم وصل شدن دستگاهها به شبکه محلیه؛ اینترنت شبکههای بیرون از اون محیطه؛ روتر هم ترافیک بین شبکهها رو هدایت میکنه. توی خونه ممکنه مودم، روتر، فایروال و نقطه دسترسی همه داخل یک دستگاه باشن، ولی وظیفههاشون یکی نیست.
مثلاً وقتی اینترنت خونه قطع میشه، ممکنه لپتاپ هنوز چاپگر یا NAS داخلی رو ببینه. از اون طرف، یه شبکه مهمان میتونه اینترنت داشته باشه ولی نتونه به فایلهای داخلی برسه. برای جلوگیری از هک وای فای باید بدونیم میخوایم جلوی ورود ناشناس رو بگیریم یا میخوایم دسترسی کسی رو که وارد شده محدود کنیم. برای جلوگیری از هک وای فای، رمز قوی بیشتر مشکل اول رو هدف میگیره؛ تفکیک شبکه برای مشکل دوم مهمه.
پرونده آموزشی: ایستگاه مراقبت از لاکپشتهای دریایی
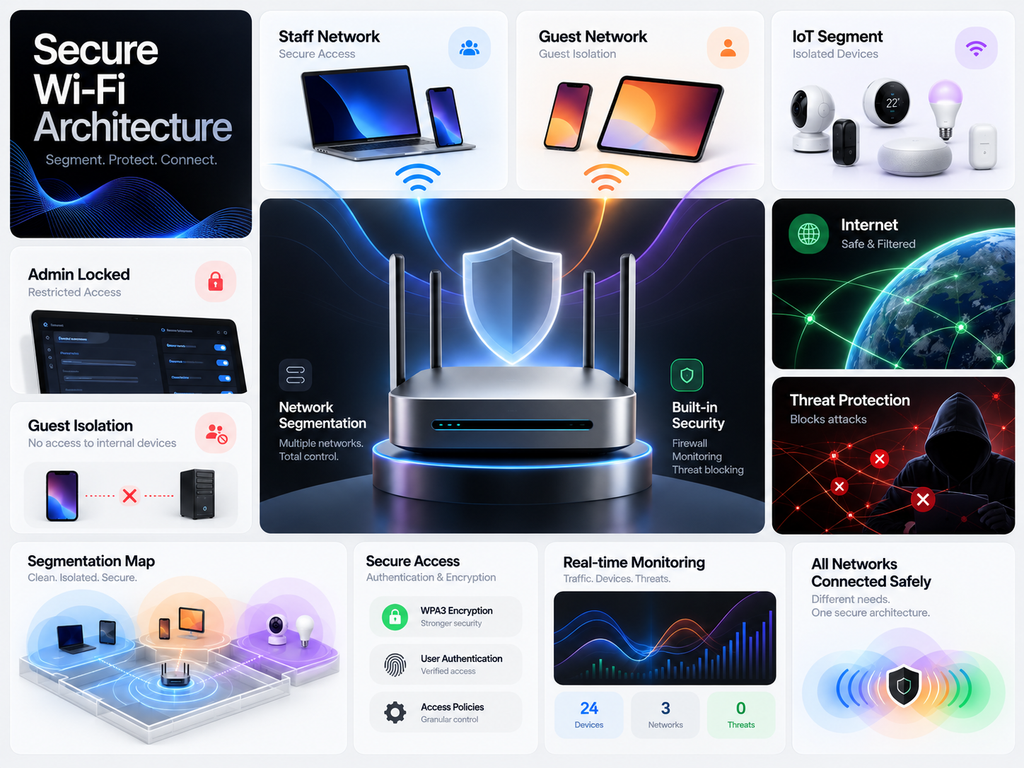
حالا یه سناریوی کاملاً فرضی بسازیم. ایستگاه «رد موج» کنار ساحل، وضعیت لاکپشتها رو ثبت میکنه. داوطلبها با تبلت گزارش میدن، حسگرها دما رو میفرستن و بازدیدکنندهها گاهی به اینترنت مهمان وصل میشن. مدیر ایستگاه سه تا نام شبکه جدا درست کرده و فکر میکنه کار تمام شده؛ اما سؤال مهم اینه که آیا این سه شبکه از نظر دسترسی هم جدا هستن یا فقط اسم و رمز متفاوت دارن؟
شبکه ReMoj-Staff برای کارکنانه، ReMoj-Sensors برای حسگرها و ReMoj-Guest برای بازدیدکنندهها. یکی از حسگرهای قدیمی فقط WPA2 رو پشتیبانی میکنه، اما تبلتها با WPA3 مشکلی ندارن. حالا اگر برای راه افتادن حسگر، امنیت همه روتر رو پایین بیاریم، ممکنه مشکل تازهای بسازیم. انتخاب بهتر رو با توجه به سازگاری دستگاهها و دسترسی مورد نیاز بررسی میکنیم.
| شبکه فرضی | کاربر یا دستگاه | دسترسی موردنیاز | دسترسی غیرضروری |
|---|---|---|---|
| ReMoj-Guest | بازدیدکنندهها | اینترنت و محتوای عمومی | پروندهها و حسگرهای داخلی |
| ReMoj-Staff | تبلت کارکنان | سامانه گزارش و اینترنت | مدیریت روتر برای همه کارکنان |
| ReMoj-Sensors | حسگرهای پایش | ارسال داده به مقصد مشخص | دسترسی آزاد به شبکه کارکنان |
اگه فقط سه رمز جدا تعریف کنیم ولی همه دستگاهها توی یک شبکه داخلی به هم دسترسی داشته باشن، مسئله حل نشده. توی این سناریو هر تصمیم رو با سه معیار میسنجیم: روش امن اتصال، حداقل دسترسی لازم و کنترلپذیری تغییرات. این نگاه برای بررسی هک وای فای و تنظیمات امنیت مودم خودت هم به درد میخوره.
رمز وای فای دقیقاً چه کاری میکنه و چه کاری نمیکنه؟
رمز شبکه در حالتهای خانگی WPA2-Personal و WPA3-Personal بخشی از سازوکار احراز هویت و حفاظت ارتباط بیسیمه. ولی با وارد کردن رمز درست، قرار نیست همه مجوزهای شبکه داخلی هم به دستگاه داده بشه. مجوز دسترسی به چاپگر، سرور فایل یا صفحه مدیریت مودم باید جداگانه کنترل بشه؛ وگرنه یک مهمانِ مجاز ممکنه به منابعی برسه که هیچ نیازی بهشون نداره.
دو رمز رو مخصوصاً اشتباه نگیر: رمز وای فای برای اتصال دستگاههاست و رمز مدیر روتر برای تغییر تنظیمات. اگه رمز مدیریت پیشفرض باقی مونده باشه، طولانی بودن رمز شبکه بهتنهایی جلوی همه مسیرهای هک وای فای رو نمیگیره. راهنمای FTC برای امنیت شبکه خانگی هم روی عوض کردن هر دو رمز و جدا نگه داشتنشون تأکید میکنه.
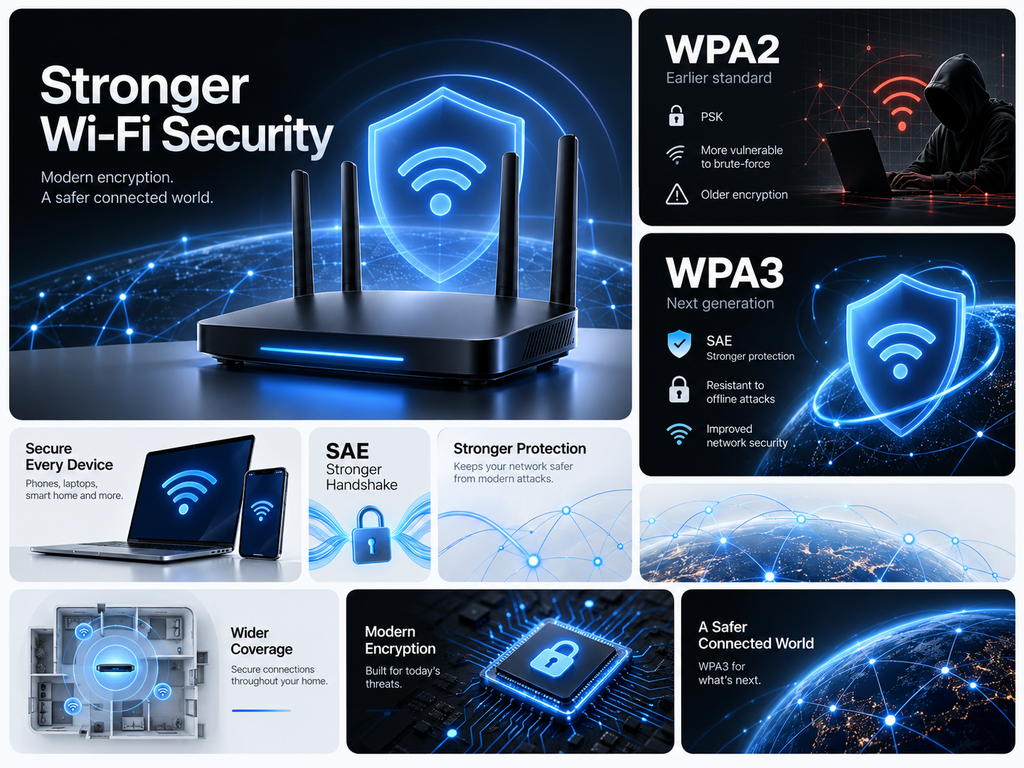
تفاوت WPA2 و WPA3 چیه؟ کدوم برای جلوگیری از هک وای فای بهتره؟
ببین، جواب کوتاه اینه که WPA3-Personal با پیکربندی درست معمولاً گزینه قویتریه، ولی WPA2-Personal با AES/CCMP، رمز قوی و روتر بهروز رو هم نباید بدون بررسی «ناامن» بنامیم. WPA3 از SAE برای احراز هویت استفاده میکنه و در برابر حدس آفلاین رمز از روی داده اتصال، محافظت بهتری فراهم میکنه. این تفاوت رو مستندات رسمی Cisco درباره WPA3 هم توضیح میده.
نکته مهم اینه که برچسب WPA3 روی جعبه مودم کافی نیست. باید توی تنظیمات ببینی حالت واقعی شبکه چیه و خود دستگاه در اتصال فعلی از کدوم روش استفاده کرده. ضمن اینکه WPA3 رمز افشاشده، فیشینگ، دستگاه آلوده یا ضعف مدیریت روتر رو از بین نمیبره. پس توی بحث هک وای فای هم بهتر بودن یک پروتکل، جای دفاع چندلایه رو نمیگیره.
| ویژگی | WPA2-Personal با AES | WPA3-Personal با SAE |
|---|---|---|
| احراز هویت خانگی | PSK و سازوکار اتصال WPA2 | SAE و احراز هویت مقاومتر |
| حدس رمز آفلاین | با رمز ضعیف و داده مناسب، خطر وجود داره | SAE برای مقاومت در برابر این کلاس حمله طراحی شده |
| حفاظت فریم مدیریتی | بسته به پشتیبانی و تنظیمات | PMF در حالت استاندارد الزامی است |
| سازگاری | پشتیبانی قدیمیتر و وسیعتر | نیازمند پشتیبانی کلاینت و روتر |
| بعد از اتصال | کنترل دسترسی داخلی همچنان لازمه | کنترل دسترسی داخلی همچنان لازمه |
WPA2-AES و WPA2-TKIP یکی نیستن
توی پنل بعضی روترها گزینههایی مثل WPA2-PSK، WPA2-AES، TKIP+AES و WPA/WPA2 Mixed میبینی. برای شبکه خانگی فاقد WPA3، انتخاب معمول و قابل دفاع WPA2-Personal با AES/CCMP هست؛ نه برگشت به WEP یا WPA قدیمی و نه فعال نگه داشتن TKIP فقط برای اتصال یک دستگاه خیلی قدیمی. اگه گزینهها واضح نیستن، باید راهنمای مدل روتر رو نگاه کنی.
توی ایستگاه «رد موج» شاید یک حسگر قدیمی فقط حالت ناسازگار رو بشناسه. اینجا مجبور نیستیم همه شبکه کارکنان رو به تنظیم ضعیفتر برگردونیم. اول بهروزرسانی و تعویض حسگر رو بررسی میکنیم، بعد اگر لازم شد یک بخش جدا با حداقل دسترسی میسازیم. برای جلوگیری از هک وای فای، پشتیبانی سختافزار و جداسازی واقعی مهمتر از اینه که صرفاً چند اسم SSID ثبت کنیم.
WPA3 با SAE چه تغییری ایجاد میکنه؟
در WPA2-Personal، اگر رمز ضعیف باشه و مهاجم داده مناسب مربوط به اتصال رو داشته باشه، در بعضی شرایط میتونه حدسهای رمز رو آفلاین امتحان کنه. سازوکار SAE در WPA3-Personal طوری طراحی شده که جلوی این مدل رایج از حدس آفلاین رو بگیره. اما این حرف به معنی «دیگه رمز خوب لازم نیست» نیست؛ چون لو رفتن رمز از طریق پیام، اشتراکگذاری بیاحتیاط یا ضعف خود دستگاه هنوز مسئلهس.
بنابراین حتی با WPA3، برای هر شبکه حساس یک رمز طولانی و یکتا میذاریم و دسترسیها رو جدا نگه میداریم. اگر جایی گفتن با روشن کردن SAE همه مسیرهای هک وای فای بسته میشن، باید بپرسی کدوم مسیر خطر دقیقاً با SAE برطرف شده و کدومها هنوز باقی موندن.
حالت WPA2/WPA3 Mixed یا Transition چه زمانی منطقیه؟
حالت انتقالی یا WPA2/WPA3 Transition برای وقتی ساخته شده که بعضی دستگاهها WPA3 رو پشتیبانی میکنن و بعضی فقط WPA2 رو. اینطوری هر گروه میتونه با روش سازگار خودش وصل بشه. ولی چون مسیر اتصال WPA2 هنوز بازه، نباید کل شبکه رو همسطح WPA3-Only معرفی کنیم. علاوه بر امنیت، سازگاری PMF و رفتار کلاینتها هم باید بررسی بشه.
برای بخش کارکنان «رد موج» که همه تبلتها WPA3 دارن، میتونیم WPA3-Only رو در نظر بگیریم و حسگر قدیمی رو در بخش جداگانه محدود کنیم. البته SSID جدا لزوماً به معنی شبکه جدا نیست؛ باید روی روتر یا فایروال تأیید کنیم که دستگاه مهمان نمیتونه به منابع حساس کارکنان دسترسی پیدا کنه.
PMF چیه و آیا جلوی قطع اجباری وای فای رو میگیره؟
در وای فای بعضی فریمها برای مدیریت ارتباط استفاده میشن. قابلیت Protected Management Frames یا PMF از برخی فریمهای مدیریتی حساس در برابر جعل و دستکاری محافظت میکنه. در WPA3 استاندارد این قابلیت الزامی محسوب میشه و در بعضی پیادهسازیهای WPA2 میتونه اختیاری باشه. اما PMF همه فریمها رو پوشش نمیده و جلوی تمام روشهای اختلال رادیویی رو هم نمیگیره.
مثلاً فعال کردن PMF Required روی شبکهای که دستگاه خیلی قدیمی داره ممکنه باعث بشه اون دستگاه وصل نشه. پس قبل از اعمال تنظیم روی شبکه کاری، فهرست تجهیزات و امکان بازگشت رو بررسی کن. هدفمون جلوگیری از هک وای فای و بهتر کردن امنیت اتصال، بدون قطع کردن بیدلیل تجهیزات ضروریه.
هک رمز وای فای معمولاً با چه سوءبرداشتهایی همراهه؟
بعضیها میپرسن «هک رمز وای فای چند دقیقه طول میکشه؟» جواب واحدی وجود نداره. نوع پروتکل، قدرت رمز، وضعیت WPS، پیادهسازی روتر و حتی اینکه مهاجم دنبال رمز باشه یا فریب کاربر، نتیجه رو کاملاً تغییر میده. کسی که وعده میده هر شبکهای رو در چند دقیقه باز میکنه، داره یک ادعای خیلی بزرگ و معمولاً بیپشتوانه مطرح میکنه.
یادت باشه دیدن اسم شبکه یا مدل مودم مساوی با دانستن رمز نیست. از اون طرف، ثبت چند بسته در Wireshark هم به معنی دیدن رمز همه کاربران نیست؛ درباره محدودیت مشاهده و رمزگذاری در درس شنود شبکه با Wireshark مفصل صحبت کردیم. اینجا قرار نیست همون آزمایش رو تکرار کنیم؛ روی مسیرهای هک وای فای از راه تنظیمات ضعیف و کنترل ورود متمرکز میمونیم.
WPS چیه و چرا باید تنظیمش رو توی مودم بررسی کنیم؟
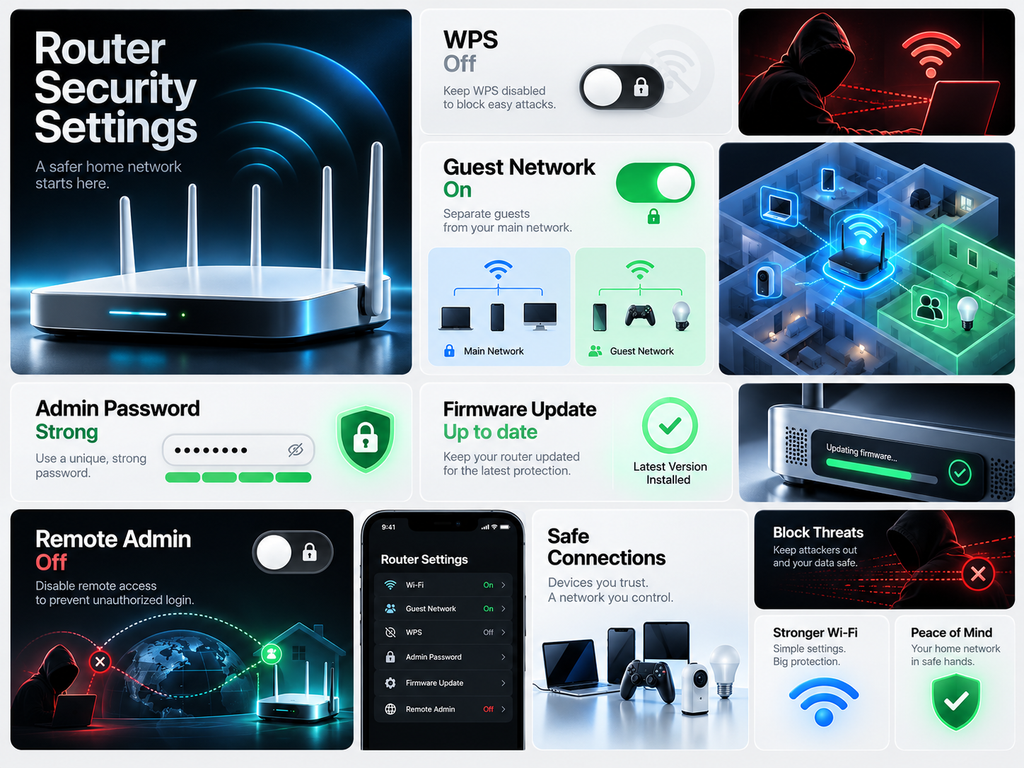
قابلیت Wi-Fi Protected Setup یا WPS برای راحتتر کردن اتصال دستگاهها ساخته شده؛ مثلاً با دکمه فیزیکی یا روش PIN. مشکل اینه که همه روشهای WPS از نظر امنیت یکسان نیستن و بعضی پیادهسازیهای قدیمی، بهخصوص PIN، سابقه ضعف دارن. اگه شبکه واقعاً به این قابلیت نیاز نداره، خاموش کردنش معمولاً تصمیم بهتریه.
توی پنل مودم ممکنه فقط یک گزینه کلی «WPS» ببینی و معلوم نباشه کدوم روش فعال میشه. در چنین حالتی بهجای حدس زدن، راهنمای سازنده رو بخون و اگر به WPS نیاز نداری، غیرفعالش کن. راهنمای FTC هم خاموش کردن WPS رو در کنار غیرفعال کردن مدیریت اینترنتی غیرضروری توصیه میکنه. این تغییر بهتنهایی جلوی همه روشهای هک وای فای رو نمیگیره، اما سطح حمله غیرضروری رو کمتر میکنه.
آیا مخفی کردن اسم وای فای جلوی هک شدن شبکه رو میگیره؟
نه؛ گزینه Hide SSID شبکه رو نامرئی یا غیرقابل شناسایی نمیکنه. دستگاهها هنوز برای پیدا کردن و اتصال به شبکه تبادلهایی انجام میدن و مخفی کردن نام حتی ممکنه از نظر حریم خصوصی بعضی دستگاهها نتیجه بدتری داشته باشه. توصیه رسمی Apple برای تنظیم روتر هم مخفی کردن شبکه رو یک کنترل امنیتی قابل اتکا نمیدونه.
فرض کن مسئول «رد موج» نام ReMoj-Staff رو مخفی کرده، اما رمز کارکنان داخل یک کانال عمومی منتشر شده. آیا مشکل حل شده؟ معلومه که نه. زمان و انرژی رو بهتره صرف احراز هویت درست، رمز یکتا، بهروزرسانی Firmware و محدود کردن دسترسیها کنیم، نه تکیه بر مخفی موندن اسم شبکه.
فیلتر MAC Address واقعاً مانع ورود هکر به وای فای میشه؟
فیلتر MAC برای بعضی کارهای مدیریتی مفیده، ولی جای احراز هویت رمزنگاریشده رو نمیگیره. آدرس MAC میتونه قابل مشاهده و قابل تغییر یا تقلید باشه؛ از طرف دیگه بعضی دستگاهها برای حفظ حریم خصوصی از MAC تصادفیشده استفاده میکنن. پس اینکه بگیم «فقط آدرسهای خودم رو مجاز کردم، دیگه هک وای فای غیرممکنه» استدلال درستی نیست.
اگر یک MAC ناشناس توی فهرست روتر دیدی، اول دستگاهها رو با اعضای خانواده یا کارکنان تطبیق بده. ممکنه گوشی همون کاربر با آدرس خصوصی ظاهر شده باشه. توصیه Apple درباره محدودیت MAC Filtering دقیقاً به همین نکات اشاره میکنه. در بررسی هک وای فای هم اصل ماجرا اینه که از شواهد کافی نتیجه بگیریم، نه صرفاً از یک شناسه ظاهری.
اگه رمز وای فای لو بره، آیا تمام دستگاههای شبکه در خطرن؟
لو رفتن رمز خطر رو بیشتر میکنه، اما اندازه خطر به معماری شبکه بستگی داره. اگه گوشی مهمان، سیستم حسابداری و پنل حسگر همگی توی یک شبکه بدون کنترل دسترسی مناسب باشن، ورود یک دستگاه ناخواسته میتونه پیامد زیادی داشته باشه. ولی اگه شبکه مهمان واقعاً از منابع داخلی جدا باشه، داشتن رمز مهمان نباید بهتنهایی راه ورود به پنلهای کارکنان رو باز کنه.
حواست باشه بعضی روترها با فعال شدن Guest Network فقط یک اسم و رمز جدید میسازن؛ بعضیها هم تنظیماتی مثل Guest Isolation یا Block Intranet Access دارن. معنی دقیق این گزینهها به مدل و پیادهسازی بستگی داره. بعد از تنظیم، روی دستگاههای خودت و با مجوز بررسی کن که مسیر دسترسی مطابق سیاست بسته شده؛ صرف دیدن یک تیک در پنل برای جلوگیری از هک وای فای کافی نیست.
| راهحل ظاهراً ساده | چرا بهتنهایی کافی نیست؟ | اقدام بهتر |
|---|---|---|
| مخفی کردن SSID | نام شبکه راز قابل اتکایی نیست | WPA2-AES یا WPA3 و رمز یکتا |
| فقط MAC Filtering | آدرس قابل تقلید یا تغییر است | احراز هویت درست و فهرست دارایی |
| فقط رمز طولانی | مدیریت روتر و WPS ممکنه ضعف داشته باشن | سختسازی مدیریت و حذف سرویس غیرضروری |
| فقط Guest SSID | ممکنه جداسازی واقعی فعال نباشه | کنترل دسترسی و تست ایزولهسازی |
| فقط WPA3 | آسیبپذیری نرمافزار و خطای کاربر باقیه | بهروزرسانی و دفاع چندلایه |
فرق هک وای فای با Evil Twin و حمله مرد میانی چیه؟
یه سناریو رو تصور کن: مهاجم اصلاً رمز شبکه اصلی رو نمیدونه، اما نقطه دسترسیای با نام مشابه میسازه و از کاربر میخواد به اون وصل بشه. این سناریو که با نام Evil Twin هم شناخته میشه، بیشتر درباره جعل هویت شبکه و فریب کاربره؛ نه اینکه حتماً WPA2 یا WPA3 شکسته شده باشه. از طرفی صرف مشابه بودن دو نام وای فای هم حمله رو ثابت نمیکنه؛ شبکههای سازمانی قانونی میتونن چند AP همنام داشته باشن.
توی «رد موج» اگر دو شبکه با اسم ReMoj-Guest دیده بشه، کارکنان باید شبکه معتبر رو از مسیر رسمی معرفی کنن. با وصل شدن به یک AP نامطمئن هم قرار نیست خودبهخود محتوای HTTPS معتبر قابل خواندن بشه؛ اعتبارسنجی گواهی و امنیت برنامه همچنان مهمه. برای جزئیات بیشتر درباره مسیر و TLS، درس حمله مرد میانی یا MITM رو ببین.
وای فای رمزدار با HTTPS چه فرقی داره؟ VPN کجای ماجراست؟
ببین، WPA2 و WPA3 از ارتباط بیسیم بین دستگاه و نقطه دسترسی محافظت میکنن. HTTPS با TLS از محتوای ارتباط وب در مسیر وسیعتری محافظت میکنه و هویت سرور رو از طریق گواهی معتبر بررسی میکنه. پس وصل بودن به وای فایِ رمزدار، دلیل نمیشه اطلاعاتی که یک سایت ناامن با HTTP میفرسته، توی تمام مسیر اینترنت رمزگذاری شده باشه.
از طرفی VPN هم میتونه برای حفاظت از مسیر مشخص یا اتصال به منابع سازمانی مفید باشه، ولی تنظیم بد روتر یا افشای رمز شبکه رو اصلاح نمیکنه. نه VPN جای HTTPS رو میگیره، نه رمز وای فای جای کنترل دسترسی داخلی رو. برای ایستگاه ما باید امنیت لینک بیسیم، اعتبار مقصد وب و مجوز هر دستگاه رو جدا بررسی کنیم.
چطور یه رمز قوی برای وای فای انتخاب کنیم؟
برای رمز شبکه سراغ نام خانوادگی، شماره موبایل، تاریخ تولد یا مدل مودم نرو. یک رمز طولانی، یکتا و ترجیحاً تصادفی انتخاب کن که بتونی داخل مدیر رمز معتبر نگهش داری. مثلاً یک رشته تصادفی ۱۸ تا ۲۴ کاراکتری میتونه پیشنهاد عملی خوبی باشه؛ البته کیفیت تصادفی بودن، جلوگیری از افشا و محدودیت دستگاهها هم مهمن و هیچ عددی امنیت مطلق نمیده.
رمز کارکنان، مهمان و مدیریت مودم رو از هم جدا نگه دار. اگه یک روز رمز مهمان لو رفت، نباید مجبور بشی رمز همه سرویسهای حساس رو هم تغییر بدی. حتی QR Code اتصال به وای فای ممکنه اطلاعات پیوستن به شبکه رو در خودش داشته باشه؛ پس بدون فکر روی سایت عمومی منتشرش نکن.
آزمایش آفلاین: تنظیمات مودم فرضی رو ممیزی کنیم
حالا نوبت تمرینه. قراره با Python یک فایل تنظیمات فرضی رو بررسی کنیم و برای چند خطای واضح، پیام قابل پیگیری بسازیم. این برنامه به هیچ مودمی وصل نمیشه، رمز وای فای حدس نمیزنه و هیچ بسته شبکهای ارسال نمیکنه. از اون مهمتر، ورودی ناقص یا اشتباه رو بیصدا «امن» حساب نمیکنه. چون توی آموزش امنیت، خروجی گمراهکننده از یک خطای واضح بدتره.
کد اول: بررسی پیکربندی فرضی با اعتبارسنجی ورودی
اول یه فایل به اسم wifi_audit_lab.py بساز. شش تنظیم فرضی داخل دیکشنری داریم. تابع audit اول بررسی میکنه کلیدهای لازم وجود داشته باشن، مقدار امنیت بیسیم شناختهشده باشه و گزینههای روشن/خاموش واقعاً از نوع bool باشن. این کار جلوی اشتباه رایجی رو میگیره که مثلاً رشته "False" بهجای مقدار منطقی False وارد بشه و برنامه نتیجه غلط بده.
SECURITY_MODES = {
    "WEP", "WPA-TKIP", "WPA2-TKIP", "OPEN",
    "WPA2-AES", "WPA2/WPA3", "WPA3-SAE",
}
BOOL_FIELDS = (
    "wps_enabled", "admin_password_changed",
    "remote_admin_enabled", "guest_isolated",
    "firmware_update_pending",
)
REQUIRED = {"security", *BOOL_FIELDS}


def audit(config):
    if not isinstance(config, dict):
        raise TypeError("config must be a dictionary")
    if set(config) != REQUIRED:
        raise ValueError("config must contain exactly the required keys")
    if type(config["security"]) is not str or config["security"] not in SECURITY_MODES:
        raise ValueError("unknown wireless security mode")
    for key in BOOL_FIELDS:
        if type(config[key]) is not bool:
            raise TypeError(f"{key} must be True or False")

    findings = []
    if config["security"] in {"WEP", "WPA-TKIP", "WPA2-TKIP", "OPEN"}:
        findings.append("CRITICAL: obsolete or open wireless security")
    elif config["security"] == "WPA2-AES":
        findings.append("REVIEW: WPA3 compatibility and upgrade path")
    elif config["security"] == "WPA2/WPA3":
        findings.append("REVIEW: transition mode still allows WPA2 clients")

    if config["wps_enabled"]:
        findings.append("FIX: disable WPS if unnecessary")
    if not config["admin_password_changed"]:
        findings.append("FIX: change default router admin password")
    if config["remote_admin_enabled"]:
        findings.append("REVIEW: disable internet-facing management")
    if not config["guest_isolated"]:
        findings.append("FIX: configure and verify guest-to-LAN isolation")
    if config["firmware_update_pending"]:
        findings.append("FIX: plan a verified firmware update")
    return findings


if __name__ == "__main__":
    config = {
        "security": "WPA2-AES",
        "wps_enabled": True,
        "admin_password_changed": False,
        "remote_admin_enabled": True,
        "guest_isolated": False,
        "firmware_update_pending": True,
    }
    for finding in audit(config):
        print(finding)
وقتی فایل رو با Python 3 اجرا میکنی، باید شش مورد برای بازبینی ببینی؛ نه پیام «هک شد». این عبارتها فقط بر اساس مقادیر فرضی و اعلامشده تولید میشن. برنامه نه درستی این مقادیر رو از روی روتر تأیید میکنه و نه میتونه تشخیص بده چه کسی قبلاً به شبکه وصل شده. برای بررسی واقعی باید لاگ، مستندات سازنده و آزمون مجاز شبکه رو هم کنار هم بذاری.
REVIEW: WPA3 compatibility and upgrade path
FIX: disable WPS if unnecessary
FIX: change default router admin password
REVIEW: disable internet-facing management
FIX: configure and verify guest-to-LAN isolation
FIX: plan a verified firmware update
کد دوم: تغییر دو تنظیم، بدون پنهان شدن بقیه هشدارها
حالا داخل دیکشنری فقط wps_enabled رو False و admin_password_changed رو True کن. وقتی دوباره اجراش میکنی، دو هشدار مربوط به WPS و رمز مدیریت حذف میشن، اما هشدار جداسازی مهمان و بهروزرسانی هنوز باقی میمونن. این تمرین کوچیک نشون میده که درست کردن یک تنظیم، بقیه مشکلات امنیت مودم رو خودکار حل نمیکنه.
برای یک چالش دیگه مقدار "wps_enabled" رو به رشته "False" تغییر بده یا کلید "guest_isolated" رو حذف کن. این بار برنامه بهجای نتیجه ساختگی، خطای واضح میده. همین اعتبارسنجی ساده باعث میشه از مدل آموزشی هک وای فای، نتیجهای فراتر از دادههای واقعاً در دسترس نگیریم.
تنظیمات امنیت مودم رو از کجا پیدا کنیم؟
بسته به مدل، تنظیمات توی اپ رسمی سازنده یا صفحه مدیریت محلی قرار داره و ممکنه اسمهایی مثل Wireless Security، Administration یا Guest Network داشته باشه. لازم نیست حدس بزنی همه مودمها روی 192.168.1.1 هستن. آدرس درست رو از اطلاعات Gateway دستگاه، برچسب یا راهنمای رسمی مودم پیدا کن و قبل از هر تغییری، از پیکربندی فعلی نسخه پشتیبان بگیر.
اگه قراره از WPA2 به WPA3 تغییر بدی، اول گوشیها، تلویزیونها، دوربینها و حسگرهای فعلی رو بشناس. شاید یکی از دستگاهها با WPA3-Only وصل نشه و کار ایستگاه یا خونه مختل بشه. تغییر امنیتی حرفهای باید زمانبندی، امکان بازگشت و تست روی یک دستگاه مجاز داشته باشه. برای روترهای سازمانی یا مدیریتشده توسط سرویسدهنده هم بدون هماهنگی سراغ تغییر نرو.
12 تنظیم مهم برای جلوگیری از هک وای فای و امن کردن مودم
حالا برسیم به یک چکلیست کاربردی. این ۱۲ مورد قراره بهت کمک کنن بفهمی برای افزایش امنیت وای فای کجا رو باید بررسی کنی؛ نه اینکه برای جلوگیری از هک وای فای همه تیکها رو بدون شناخت روشن یا خاموش کنی. بعضی روترها تمام گزینهها رو ندارن و اولویت هر مورد هم به دستگاهها و استفاده واقعی بستگی داره.
| اقدام | دلیل فنی | نکته اجرایی |
|---|---|---|
| ۱. WPA3 یا WPA2-AES | پرهیز از استانداردهای قدیمی | سازگاری دستگاهها بررسی شود |
| ۲. رمز وای فای یکتا | کاهش حدس و افشای اعتبارنامه | در مدیر رمز نگهداری شود |
| ۳. رمز مدیریت جدا | محافظت از کنترل روتر | رمز پیشفرض تغییر کند |
| ۴. خاموش کردن WPS غیرضروری | حذف مسیر اتصال اضافی | بهویژه روشهای PIN |
| ۵. آپدیت Firmware | کاهش ضعفهای شناختهشده | فقط منبع رسمی سازنده |
| ۶. غیرفعال کردن مدیریت اینترنتی | کاهش سطح حمله پنل روتر | مگر با نیاز و کنترل مشخص |
| ۷. مهمان جدا | محدود کردن استفاده از رمز اصلی | جداسازی داخلی تست شود |
| ۸. بخش جدا برای IoT | کاهش انتشار خطر دستگاه ضعیف | صرف SSID جدا کافی نیست |
| ۹. حذف دسترسی قدیمی | کنترل مجوزهای باقیمانده | بازبینی هنگام تغییر اعضا |
| ۱۰. شناسایی دستگاهها | شناخت اتصالات مجاز | MAC ناشناس الزاماً مهاجم نیست |
| ۱۱. بررسی فایروال و UPnP | کم کردن سرویسهای بیدلیل | قابلیتها بر اساس نیاز سنجیده شوند |
| ۱۲. تست بعد از تغییر | تأیید اثر تنظیم | فقط روی تجهیزات مجاز |
توی «رد موج» میتونیم این فهرست رو به سه دسته تقسیم کنیم: چیزهایی که امروز اصلاح میشن، مواردی که نیاز به بررسی سازگاری یا خرید تجهیز دارن و کارهایی که بعد از تغییر باید تست بشن. این برنامه اجرایی خیلی مفیدتر از جمله کلی «مودمت ناامنه» است، چون مسئول فنی دقیق میدونه چه کاری باید انجام بده و نتیجه رو چطور بررسی کنه.
از کجا بفهمیم وای فای یا مودم هک شده؟
کند شدن اینترنت، قطع شدن اتصال یا دیدن یک نام ناشناس توی فهرست دستگاهها میتونه ترسناک باشه، اما بهتنهایی اثبات هک وای فای نیست. تداخل شبکه، آپدیت سیستمعامل، مهمون فراموششده یا قابلیت MAC خصوصیشده هم ممکنه ظاهر مشابهی ایجاد کنن. برای تشخیص هک وای فای، تحلیل درست از مقایسه شواهد با شرایط عادی شروع میشه، نه از اولین علامت عجیب.
شواهد مهمتر شامل تغییر بیخبر DNS یا تنظیمات مدیریت، تغییر رمز بدون هماهنگی، ورود مدیریتی غیرمنتظره در لاگ معتبر یا دستگاهی هست که بعد از بررسی واقعاً به هیچ عضو مجاز تعلق نداره. البته روترهای خانگی ممکنه لاگ کامل نگه ندارن؛ بنابراین نبود یک رویداد در گزارش هم به معنی امن بودن قطعی شبکه نیست.
| مشاهده | اثبات نفوذ؟ | بررسی منطقی |
|---|---|---|
| سرعت اینترنت کم شده | خیر | مصرف مجاز، تداخل و وضعیت سرویس بررسی شود |
| MAC جدید دیده شده | خیر | دستگاه واقعی و Private MAC تطبیق داده شود |
| DNS بدون اطلاع تغییر کرده | نیازمند بررسی فوری | پیکربندی و حساب مدیریت وارسی شود |
| ورود مدیر غیرمنتظره ثبت شده | نشانه مهم، نه اثبات نهایی | زمان، منبع و کاربران مجاز تطبیق داده شود |
| رمز شبکه علناً منتشر شده | افشای واقعی اعتبارنامه | رمز عوض و مجوزها بازبینی شود |
اگر به دسترسی غیرمجاز به وای فای شک کردیم، چیکار کنیم؟
اول نشونهها رو ثبت کن: زمان، مدل روتر، نسخه Firmware، دستگاههای مورد انتظار و تغییراتی که دیدی. اگر شبکه سازمانیه، به تیم مسئول اطلاع بده تا با ریست عجولانه، شواهد و لاگها از بین نرن. در مواجهه با احتمال هک وای فای خانگی هم از یک دستگاه مورد اعتماد وارد پنل رسمی شو، حساب مدیریت و تنظیمات DNS رو بررسی کن و مطمئن شو Firmware از منبع معتبر بهروزرسانی شده.
بعد رمز وای فای رو به مقدار تازه و یکتا تغییر بده، WPS و مدیریت اینترنتی غیرضروری رو خاموش کن و دستگاههای مجاز رو دوباره وصل کن. اگر حس میکنی کنترل روتر از دست رفته یا تغییرات مشکوک تکرار میشن، بازنشانی امن یا تعویض دستگاه ممکنه لازم بشه؛ ولی این کار رو طبق راهنمای سازنده و با نسخه پشتیبان انجام بده. ریست بدون رفع علت ممکنه فقط مشکل رو برای مدتی پنهان کنه.
پنج اشتباه رایج در آموزش هک وای فای
اشتباه اول: هر شبکه WPA2 ناامنه
اینطوری نیست. WPA2-Personal با AES، رمز درست و Firmware بهروز هنوز میتونه انتخاب مناسبی باشه، هرچند WPA3-SAE پیشرفتهای مشخصی داره. ارزیابی امنیت وای فای فقط از روی یک برچسب انجام نمیشه؛ تنظیمات، مدل دستگاه و دسترسیها هم مهمن.
اشتباه دوم: وقتی WPA3 روشنه، رمز دیگه مهم نیست
این یکی هم اشتباهه. WPA3 در برابر بعضی روشهای حدس آفلاین مقاومتره، ولی رمز افشاشده، فیشینگ یا پنل مدیریت ناامن رو جادویی اصلاح نمیکنه. رمز طولانی و یکتا همچنان بخش مهمی از دفاعه.
اشتباه سوم: مخفی کردن اسم شبکه کافیه
مخفی کردن SSID شبکه رو از چشم همه پنهان نمیکنه و حتی ممکنه حریم خصوصی بعضی دستگاهها رو بدتر کنه. بهتره روی رمزنگاری معتبر و کنترل دسترسی وقت بذاری؛ اینها از تکیه به پنهان بودن اسم شبکه قابل اتکاتر هستن.
اشتباه چهارم: هر دستگاه ناشناس یعنی همسایه وارد شده
یه گوشی میتونه با MAC تصادفی دیده بشه یا تلویزیونی که مدتها خاموش بوده تازه به فهرست برگرده. اول مالک و زمان اتصال رو بررسی کن، بعد نتیجه بگیر. البته اگر بعد از تطبیق واقعاً دستگاه غیرمجاز دیدی، بیخیالش هم نشو.
اشتباه پنجم: یک برنامه موبایل هر مودمی رو هک میکنه
برنامههایی که چنین وعدهای میدن ممکنه فقط نام شبکهها رو نشون بدن، روی مدلهای بسیار قدیمی حساب کنن یا حتی ازت دسترسیهای خطرناک بخوان. یادگیری واقعی از فهمیدن WPA2/WPA3، معماری شبکه و تحلیل شواهد شروع میشه، نه از حفظ کردن اسم چند ابزار.
تمرین تحلیلی: برای ایستگاه «رد موج» چه تصمیمی میگیری؟
سه وضعیت رو کنار هم بذار: اول اینکه تبلتهای کارکنان از WPA3 پشتیبانی میکنن ولی یکی از حسگرها فقط WPA2-AES داره؛ دوم اینکه رمز شبکه مهمان روی یک پوستر عمومی منتشر شده؛ سوم اینکه پنل مدیریت روتر هنوز با رمز پیشفرض باز میشه. برای هر مورد بنویس چه داراییای در خطره، چه چیزی رو واقعاً میدونی و چه اصلاحی با کمترین اختلال منطقیه.
برای مورد اول، بخش کارکنان میتونه WPA3 بمونه و حسگر در شبکه مجزای محدود یا بعد از تعویض قرار بگیره. برای مورد دوم، تغییر رمز مهمان و تست ایزولهسازی مهمه، نه تغییر بیدلیل رمز همه کارکنان. مورد سوم هم فوریت بیشتری داره، چون اگر مدیریت روتر در معرض خطر باشه، تنظیمات امنیتی بقیه شبکه هم ممکنه تغییر کنه.
حواست باشه این پیشنهادها نسخه ثابت برای همه مدلهای مودم نیستن. اگر تجهیزاتت امکان جداسازی واقعی ندارن، باید محدودیت رو ثبت کنی و دنبال راه جایگزین باشی. تصمیم حرفهای یعنی خطر، شواهد و هزینه اختلال رو با هم ببینی؛ نه اینکه هر تنظیمی رو بدون تست روی بالاترین حالت بذاری.
برای یادگیری جدی هک شبکه و تست نفوذ از کجا ادامه بدیم؟
اگه این بحث برات جذابه، مسیر خوبی که پیشنهاد میکنم از مبانی TCP/IP و شبکه شروع میشه، بعد میرسه به اسکن پورت و تحلیل بسته با Wireshark و در ادامه ارزیابی تنظیمات بیسیم و گزارشنویسی. نصب کالی لینوکس یا اجرای چند ابزار بدون فهمیدن نتیجهشون، کسی رو متخصص امنیت نمیکنه.
این درس رایگانه و باید سؤال اصلیت درباره هک وای فای و راههای جلوگیری رو جواب بده. اگه بعدش خواستی مسیر منظمتر، سناریوهای آزمایشگاهی و تمرینهای عمیقتر داشته باشی، میتونی سرفصلهای پکیج متخصص تست نفوذ نابغهها رو هم ببینی. اول ببین این حوزه به کارت میاد، بعد برای ادامه تخصصی تصمیم بگیر.
منابع معتبر برای بررسی فنی و مطالعه بیشتر
برای تفاوت WPA2، WPA3 و SAE از مستندات Cisco درباره WPA3 و مقایسه WPA2 و WPA3 در وبسایت TP-Link استفاده شده. برای مخفی کردن SSID و محدودیت MAC Filtering هم راهنمای رسمی Apple مرجع مناسبیه. بخشهای WPS، رمز مدیریت، بهروزرسانی و جداسازی شبکه هم با راهنمای FTC برای امنیت وای فای خانگی تطبیق داده شدن.
روایت ایستگاه «رد موج»، دیکشنری تنظیمات و تصمیمهای آموزشی برای همین درس ساخته شدن؛ اینها گزارش نفوذ به یک مجموعه واقعی نیستن. همیشه مرز بین «پیکربندی فرضی»، «توصیه رسمی سازنده» و «شواهد واقعاً مشاهدهشده از یک روتر» رو جدا نگه دار. همین تفاوت، اعتبار یک آموزش امنیتی رو حفظ میکنه.
سؤالات متداول درباره هک وای فای و امنیت مودم
آیا هک وای فای بدون دانستن رمز امکانپذیره؟
بستگی داره منظورت از هک وای فای چی باشه. ممکنه مسئله درباره فریب کاربر، پنل مدیریت روتر یا تنظیمات قدیمی باشه، نه صرفاً رمز اتصال. هیچ روش واحدی وجود نداره که همه شبکههای بهروز رو بدون شرط قابل نفوذ کنه، و بررسی عملی هم فقط روی شبکه شخصی یا با مجوز قابل قبوله.
WPA2 بهتره یا WPA3؟
برای دستگاه سازگار، WPA3-Personal با SAE و تنظیم درست معمولاً امنیت بهتری داره. اما اگه مودمت WPA3 رو پشتیبانی نمیکنه، WPA2-Personal با AES، رمز قوی و Firmware بهروز همچنان میتونه انتخاب قابل دفاعی باشه. سازگاری دستگاهها رو قبل از تغییر بررسی کن.
میشه WPA2 و WPA3 رو همزمان فعال کرد؟
بعضی روترها حالت WPA2/WPA3 Transition دارن و دستگاهها بسته به پشتیبانی خودشون وصل میشن. این حالت برای مهاجرت مفیده، ولی دقیقاً معادل WPA3-Only نیست؛ مخصوصاً اگر شبکه حساس داری، بهتره راهکار جداسازی و سازگاری رو هم بررسی کنی.
برای جلوگیری از هک وای فای باید WPS رو خاموش کنیم؟
اگه واقعاً به WPS نیاز نداری، خاموش کردنش انتخاب مناسبیه و FTC هم برای شبکه خانگی همین توصیه رو داره. مخصوصاً روشهای قدیمی PIN سابقه ضعف داشتن. بااینحال خاموش کردن WPS جای رمز مناسب، Firmware بهروز و کنترل دسترسی رو نمیگیره.
مخفی کردن SSID و فیلتر MAC امنیت مودم رو تضمین میکنن؟
نه. مخفی کردن اسم شبکه دفاع قابل اتکایی نیست و MAC هم ممکنه تغییر کنه یا تقلید بشه. این قابلیتها اگر کاربرد مدیریتی خاصی دارن میتونن استفاده بشن، ولی نباید جای WPA2-AES یا WPA3 و مجوزدهی درست رو بگیرن.
چطور بفهمم چه کسی به وای فای من وصل شده؟
اول از پنل یا اپ رسمی روتر، فهرست دستگاههای متصل رو ببین و با وسایل واقعی خانه یا محل کار تطبیق بده. نام ناشناس یا MAC جدید لزوماً نشانه هک نیست؛ قابلیت Private MAC و دستگاههای فراموششده رو هم در نظر بگیر. اگر موردی واقعاً نامجاز بود، رمز و دسترسیها رو بازبینی کن.
آیا WPA3 جلوی همه روشهای هک وای فای رو میگیره؟
نه. WPA3 در بخش احراز هویت و محافظت ارتباط بیسیم بهبودهایی داره، اما رمز افشاشده، فیشینگ، Firmware آسیبپذیر، مدیریت ناامن یا دسترسی اشتباه به شبکه داخلی رو خودبهخود درست نمیکنه. امنیت خوب، چند لایه دفاعی داره.
برای آموزش هک وای فای حتماً باید کالی لینوکس داشته باشم؟
نه. اول مفاهیم شبکه، WPA2/WPA3، سطح دسترسی و تنظیمات امنیت مودم رو یاد بگیر. برای این مقاله حتی تمرین Python کاملاً آفلاینه. ابزارها رو بعداً در آزمایشگاه شخصی یا محیط مجاز یاد بگیر؛ نصب یک توزیع بهتنهایی مهارت یا مجوز تست ایجاد نمیکنه.